





可以,Nginx 的 map 指令可将 $scheme 映射为后端协议变量(如 http/https),再在 proxy_pass 中引用实现协议自动选择;map 必须定义在 http 块中,需设 default 防空值,proxy_pass 引用时须拼成完整 URI 且末尾不加路径。
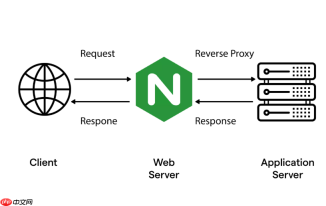
可以通过 Nginx 的 map 指令预先将 $scheme 映射为对应的后端协议(如 http 或 https),再在 proxy_pass 中引用该变量,实现根据客户端访问协议自动选择后端通信协议。
定义 map 块映射 scheme 到 backend_protocol
在 http 块中添加 map,把 $scheme(http 或 https)映射为后端期望的协议字符串。注意:后端服务本身是否支持 HTTPS 是独立前提,此处仅控制 Nginx 发起 upstream 请求时用什么协议。
示例:
map $scheme $backend_protocol {
    http  "http";
    https "https";
}
该映射支持大小写不敏感匹配(Nginx 默认行为),也可显式补充 default "http"; 防止未匹配时变量为空。
在 location 中使用变量拼接 proxy_pass
proxy_pass 支持变量,但要求值为完整 URI(含协议、主机、可选端口和路径)。需确保变量拼接后格式合法,且后端地址固定或也通过变量控制。

常见写法(后端地址固定):
location /api/ {
    proxy_pass $backend_protocol://backend.example.com:8000;
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-Proto $scheme;
}
⚠️ 注意:
- proxy_pass 后不能跟 URI 路径(如 /api/)当使用变量时,否则会报错;
- 若需重写路径,改用 rewrite + proxy_pass 不带路径方式,或用 proxy_redirect 调整响应头中的重定向地址。
配合 upstream 实现更灵活的后端管理
若需区分 HTTP/HTTPS 后端集群(例如 HTTP 流量发往一组节点,HTTPS 流量发往另一组),可定义多个 upstream,并用 map 映射到 upstream 名称:
upstream backend_http {
    server 10.0.1.10:8000;
    server 10.0.1.11:8000;
}
<p>upstream backend_https {
server 10.0.2.10:8443;
server 10.0.2.11:8443;
}</p><p>map $scheme $upstream_name {
http  "backend_http";
https "backend_https";
}</p><p>server {
location / {
proxy_pass <a href="https://www.php.cn/link/75e4374aa05da63dcfe5cd0e9d4e9504">https://www.php.cn/link/75e4374aa05da63dcfe5cd0e9d4e9504</a>;  # 注意这里仍需写死协议前缀</p><h1>实际仍需保证 upstream 内部使用对应协议(如 backend_https 里 server 地址应为 https://...)</h1><pre class="brush:php;toolbar:false;">}
}
但注意:upstream 块内 server 行不支持协议前缀(Nginx 1.19.7+ 才支持 https://),因此更稳妥的做法是:统一 upstream 使用 HTTP,由后端自行判断 X-Forwarded-Proto;或用 proxy_ssl_* 系列指令启用 TLS 上游通信(适用于后端确需 HTTPS)。
验证与调试建议
- 使用
nginx -t检查配置语法,特别留意proxy_pass变量用法是否合规 - 开启
error_logdebug 级别,观察实际发起的 upstream 请求协议和地址 - 用
curl -I http://your-domain/api/和curl -Ik https://your-domain/api/对比响应头中X-Forwarded-Proto是否正确透传 - 若后端返回 502,检查目标地址是否可达、端口是否开放、SSL 证书是否被 upstream 验证失败(启用
proxy_ssl_verify off;临时排除)


