





最稳妥的方式是用 proxy_hide_header 屏蔽后端误发的 CORS 响应头,再由 Nginx 统一注入正确头;需将 proxy_hide_header 置于 location 块内紧邻 proxy_pass,并配合 add_header ... always 和 OPTIONS 预检处理。
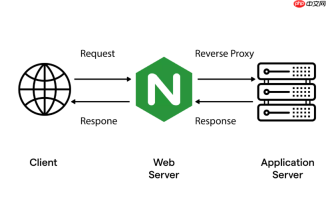
直接在 Nginx 反向代理配置中用 proxy_hide_header 屏蔽后端误发的 CORS 响应头,是解决“前端跨域正常、但浏览器报错”这类冲突最稳妥的方式。关键在于:不是所有 CORS 头都该由后端发,尤其当 Nginx 已统一配置了正确响应头时,后端重复或错误返回(比如 Access-Control-Allow-Origin: * 与 Access-Control-Allow-Credentials: true 共存)会触发浏览器拒绝策略。
为什么需要隐藏后端 CORS 头
常见冲突场景包括:
- 后端代码硬编码了
Access-Control-Allow-Origin: *,但又开启了 Cookie 认证(withCredentials: true),导致浏览器因安全限制直接拦截响应 - 后端返回了多个
Access-Control-Allow-Origin值(如拼接错误),违反 HTTP 单值规范 - 后端返回了过期或不匹配的
Vary、Access-Control-Allow-Headers等头,干扰 Nginx 统一配置的生效 - 微服务网关和业务后端各自加 CORS 头,造成重复或矛盾
正确配置 proxy_hide_header 的位置和写法
必须将 proxy_hide_header 放在 location 块内,且紧邻 proxy_pass,不能写在 server 或 http 全局块里(否则不生效):
location /api/ {
    proxy_pass http://backend-server;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
<pre class="brush:php;toolbar:false;"># 关键:屏蔽后端可能发的冲突 CORS 头
proxy_hide_header Access-Control-Allow-Origin;
proxy_hide_header Access-Control-Allow-Credentials;
proxy_hide_header Access-Control-Allow-Methods;
proxy_hide_header Access-Control-Allow-Headers;
proxy_hide_header Access-Control-Expose-Headers;
proxy_hide_header Vary;

# 此处再由 Nginx 主动注入干净、可控的 CORS 头
add_header Access-Control-Allow-Origin "https://your-frontend.com" always;
add_header Access-Control-Allow-Credentials "true" always;
add_header Access-Control-Allow-Methods "GET, POST, PUT, DELETE, OPTIONS" always;
add_header Access-Control-Allow-Headers "DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization" always;
add_header Access-Control-Expose-Headers "Content-Length,Content-Range" always;
}
注意:使用 add_header ... always 是为了确保对所有响应(包括 200、401、500 等)都生效;若省略 always,Nginx 默认只对 2xx 和 3xx 响应添加头。

配合 proxy_hide_header 的必要补充动作
仅隐藏还不够,需同步做好三件事:
- 确保
OPTIONS预检请求被正确处理:在 location 中显式捕获并返回 204 - 若后端返回了
Strict-Transport-Security,也建议一并隐藏(proxy_hide_header Strict-Transport-Security),避免与 Nginx 自身 HSTS 策略冲突 - 检查后端是否还通过其他方式(如过滤器、中间件)动态注入 CORS 头,必要时从源头关闭——
proxy_hide_header是兜底手段,不是长期替代方案
验证是否生效
用 curl 检查响应头是否已被清理:
curl -I http://your-nginx-domain/api/test
观察输出中是否已无 Access-Control-Allow-Origin 等被隐藏的字段,且新 add_header 的值准确出现。再用浏览器 DevTools 的 Network 面板确认实际请求响应头一致,即可确认配置成功。


