





直接在 Nginx 的 location 块中添加 proxy_hide_header X-Powered-By; 可屏蔽后端泄露的 X-Powered-By 响应头,配合 proxy_hide_header Server; 和 server_tokens off; 可全面减少技术栈指纹暴露。
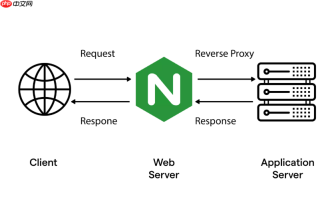
直接在 Nginx 配置中使用 proxy_hide_header 可以有效屏蔽后端响应头中的 X-Powered-By,避免暴露后端技术栈(如 Express、PHP、ASP.NET 等),这是安全加固中简单但关键的一步。
确认问题是否真实存在
先用 curl 或浏览器开发者工具检查当前响应头:
curl -I https://your-domain.com如果返回中包含类似 X-Powered-By: Express 或 X-Powered-By: PHP/8.1.2,说明该头确实被透出,需处理。
在 proxy_pass 上下文中添加 proxy_hide_header
该指令必须写在 location 块内,且与 proxy_pass 同级,仅对代理响应生效(对 Nginx 自身返回的响应无效):

- 确保已启用
proxy_pass,例如:proxy_pass http://backend; - 在同一 location 中添加:
proxy_hide_header X-Powered-By; - 注意大小写不敏感,但建议按标准写法保持大驼峰格式
补充:彻底移除更稳妥(可选)
某些后端(如 Express)还可能通过 Server 头泄露信息。若需一并隐藏:
- 用
proxy_hide_header Server;屏蔽后端 Server 头 - 再配合
server_tokens off;(写在 http 或 server 块)关闭 Nginx 自身的 Server 版本标识 - 两者结合,才能真正减少指纹暴露面
验证配置是否生效
修改后务必重载 Nginx 并再次检测响应头:
-
nginx -t检查语法 -
nginx -s reload重载配置 - 再次
curl -I,确认X-Powered-By已消失 - 注意:浏览器可能缓存响应头,建议用 curl 或无痕窗口测试


