





proxy_socket_keepalive 用于开启 nginx 与 upstream 的 tcp keepalive 探测,需配合 upstream keepalive 池、系统 tcp_keepalive_time(建议 60–300s)及 proxy_http_version 1.1 + connection: '' 才能有效防止中间设备静默断连导致的 502/504。
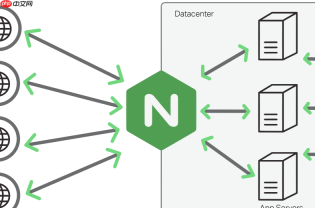
在 Nginx 反向代理场景中,后端服务(如 Tomcat、Node.js、上游 API)与 Nginx 之间建立的长连接,常因中间网络设备(防火墙、负载均衡器、NAT 网关等)默认启用 TCP 连接空闲超时机制而被静默中断——表现为偶发性 502、504 或连接重置(Connection reset by peer),但 Nginx 和后端日志均无明显错误。启用 proxy_socket_keepalive 是解决该问题的关键一环,但它不是“开就完事”,需结合 TCP 层参数协同生效。
proxy_socket_keepalive 的作用与触发条件
该指令控制 Nginx 与 upstream 服务器建立的 socket 是否开启 TCP keepalive 机制,并可自定义保活参数(Linux ≥ 3.9 / FreeBSD ≥ 10 支持完整配置)。它仅对 proxy_pass 使用的连接生效,不影响 client → Nginx 连接。
注意:它不会“主动探测”或“提前发送心跳”,而是依赖内核在连接空闲时自动发送 TCP ACK 探针。只有当连接真正空闲(无应用层数据收发)且达到系统级 tcp_keepalive_time 后,才开始探测。
典型配置示例:

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
upstream backend {
    server 10.0.1.10:8080;
    keepalive 32;  # 连接池大小,必须配合 proxy_http_version 1.1 + Connection: keep-alive 使用
}
<p>server {
location /api/ {
proxy_pass <a href="https://www.php.cn/link/65b5b8d1f89bf53a5713bc3afdd83e9e">https://www.php.cn/link/65b5b8d1f89bf53a5713bc3afdd83e9e</a>;
proxy_http_version 1.1;
proxy_set_header Connection '';
proxy_socket_keepalive on;  # 或更精细控制:proxy_socket_keepalive on:60s:5:30s;
}
}</p>
必须同步调整的三个关键点
proxy_socket_keepalive 单独开启往往无效,因为其行为受操作系统底层 TCP 参数制约。需确保以下三点一致生效:
-
上游服务自身也启用 keepalive:例如 Tomcat 的
connectionTimeout和keepAliveTimeout应大于 Nginx 的探测间隔;Node.js 的server.keepAliveTimeout需留出余量。 -
操作系统内核参数合理设置:重点调小
net.ipv4.tcp_keepalive_time(默认 7200 秒 = 2 小时,太长!建议设为 60–300 秒),并确认tcp_keepalive_intvl(探测间隔)和tcp_keepalive_probes(失败重试次数)能覆盖中间设备的超时阈值(常见为 300–600 秒)。 -
Nginx 与 upstream 的 HTTP 版本及连接头正确协商:必须使用
proxy_http_version 1.1并清除Connection头(proxy_set_header Connection ''),否则 Nginx 默认用 HTTP/1.0,无法复用连接,keepalive 形同虚设。
如何验证 keepalive 是否真正生效
不能只看配置是否写上,要从连接状态和抓包两个层面确认:
-
检查活跃连接的 keepalive 状态:在 Nginx 机器执行
ss -tnp | grep :8080 | grep 'keepalive',若看到timer:(keepalive,...字样,说明内核已为该 socket 启用保活计时器。 -
抓包确认探测包发出:在 Nginx 侧对 upstream IP 抓包(
tcpdump -i any host 10.0.1.10 and port 8080 -w keepalive.pcap),空闲一段时间后观察是否有周期性 TCP ACK 包(无 payload,仅 flag=ACK),即为 keepalive 探针。 - 模拟中间设备断连验证修复效果:临时在防火墙/NAT 设备上将空闲超时设为 90 秒,观察开启 keepalive 前后 502 错误是否消失、请求耗时是否稳定。
常见误区与替代补充方案
keepalive 不是银弹。遇到仍不稳定的情况,需排查其他环节:
-
误以为 proxy_socket_keepalive 能防止 client 断连:它只管 Nginx→upstream,client→Nginx 的长连接需靠
keepalive_timeout和keepalive_requests控制。 -
忽略连接池未复用导致 keepalive 无效:如果 upstream 每次都新建连接(如没配
keepalive指令或后端拒绝复用),那么每个新连接都要重新等待 keepalive 计时启动,起不到持续保活作用。 -
物理设备不响应 TCP keepalive 探针:某些老旧防火墙会丢弃纯 ACK 探针。此时需改用应用层健康检查(
health_check)+ 主动重连,或协调网络团队调整设备策略。



