





unix socket更适合单机反向代理,因其绕过网络协议栈、无tcp握手、延迟低15%–30%、不占端口、权限可控;nginx需用proxy_pass http://unix:/path.sock;并确保worker进程有读写权限。
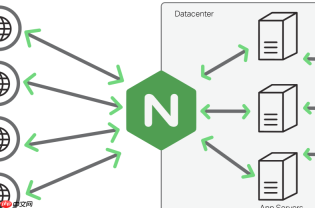
在单机部署场景中,用 Unix Socket 替代 TCP 网络连接来配合 proxy_pass,能显著降低延迟、减少系统调用开销,并规避端口占用和 TIME_WAIT 问题。这不是“高级技巧”,而是本地进程通信更自然的选择。
为什么 Unix Socket 更适合单机反向代理
当后端服务(如 Node.js、Gunicorn、uWSGI 或本地 Java 应用)与 Nginx 运行在同一台机器上时,走 TCP 回环(127.0.0.1:8080)仍需经过完整网络协议栈:封装 IP 包、路由查找、socket 缓冲区拷贝等。而 Unix Socket 是内核级 IPC 机制,数据直接在内存中传递,无协议解析、无网络层开销。
- 实测对比(相同硬件+简单 JSON 接口):Unix Socket 的 P95 延迟比 loopback TCP 低 15%–30%
- 连接建立更快:无需三次握手,无连接状态维护成本
- 不占端口资源,避免
Address already in use或bind: cannot assign requested address - 文件权限可控,天然具备访问隔离能力(例如仅
www-data用户可连)
配置 proxy_pass 指向 Unix Socket 的正确写法
Nginx 要求 proxy_pass 后的地址以 unix: 开头,路径必须是绝对路径,且 Nginx worker 进程需对 socket 文件有读写权限。

WebChat Voice Proxy
下载
⚠️ 已弃用 — 该技能已拆分为两个独立技能,以提升模块化程度:**webchat-https-proxy**(HTTPS/WSS 反向代理)和 **webchat-voi...**
示例配置:
注意:路径中的空格、特殊字符需 URL 编码;Nginx 不支持相对路径或变量拼接 socket 路径(如$socket_path)
- 后端服务监听
/var/run/myapp.sock - Nginx 配置段中写为:
proxy_pass http://unix:/var/run/myapp.sock; - 若后端要求带 URI 前缀(如所有请求需加
/api),不能靠proxy_pass http://unix:/path.sock/api;—— 这种写法无效。应使用rewrite或调整 location 匹配
关键配套设置不能少
仅改 proxy_pass 不够,还需同步调整超时、缓冲和头部传递策略,否则容易触发 502 或连接拒绝。
-
proxy_connect_timeout 5s;—— Unix Socket 连接极快,设为 1–3 秒足够 -
proxy_send_timeout 30s;和proxy_read_timeout 30s;—— 根据业务响应时间微调,避免过早中断长轮询 -
proxy_buffering off;可选 —— 对流式响应(SSE、大文件下载)建议关闭缓冲 -
proxy_set_header Host $host;和X-Real-IP等头仍需保留,Unix Socket 不影响 HTTP 协议语义 - 确保 socket 文件属主为 Nginx worker 用户(如
www-data),权限建议660或600,目录权限至少755
常见报错与排查思路
配置后返回 502 Bad Gateway,多数不是语法错误,而是运行时权限或路径问题。
-
connect() to unix:/var/run/myapp.sock failed (13: Permission denied)→ 检查 socket 文件及父目录的用户组和权限,确认 Nginx worker 进程运行用户能访问 -
connect() to unix:/var/run/myapp.sock failed (2: No such file or directory)→ 检查后端是否已启动并成功创建 socket;路径是否拼写错误(注意斜杠结尾与否不影响) -
upstream prematurely closed connection→ 后端提前关闭连接,检查后端日志,确认它确实支持 HTTP/1.1 并正确处理 keepalive - 用
curl --unix-socket /var/run/myapp.sock http://localhost/health手动测试后端是否可达(注意 curl 8.0+ 支持该参数)



