





proxy_hide_header 无法解决安全头语义冲突,仅删除后端响应头;真正原因在于后端重复设置或 Nginx add_header 与后端头叠加导致多值响应,违反 HTTP 规范。
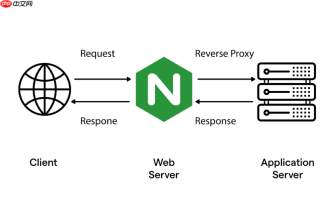
proxy_hide_header 不能解决安全策略头部“冲突产生的解析错误”——它只负责删除后端响应头,不处理语义冲突或格式错误。真正出问题的地方,往往是后端重复设置同一安全头(如多个 Content-Security-Policy),或 Nginx 自身用 add_header 与后端返回的同名头叠加,导致浏览器收到非法/多值响应头而拒绝解析。
为什么 proxy_hide_header 对 CSP 冲突无效
浏览器对 Content-Security-Policy 等关键安全头有严格语法要求:必须唯一、格式合法、不能多值。但 proxy_hide_header 只能屏蔽后端返回的该头,无法干预 Nginx 自己用 add_header 添加的副本。如果配置中同时存在:
proxy_hide_header Content-Security-Policy;
add_header Content-Security-Policy "default-src 'self';";
而上游又返回了另一个 Content-Security-Policy,Nginx 默认会把两个头都发给客户端(除非显式禁用后端头并确保自身只写一次),结果就是:
Content-Security-Policy: default-src 'self';
Content-Security-Policy: script-src 'unsafe-inline';
这种多值响应头违反 HTTP 规范,现代浏览器直接忽略整条策略,甚至中断资源加载。

Bailian Usage Proxy
下载
阿里百炼大模型平台多人共享账号用量统计代理服务。解决公司共用账号时无法区分个人用量的问题。适用场景:1)部署用量统计代理;2)统计多人Token用量和调用次数;3)管理大模型API调用配额。
如何真正避免安全头冲突
核心原则:**后端只管业务逻辑,安全头统一由网关层单点注入**。操作要点包括:
- 在所有
location块中,显式用proxy_hide_header Content-Security-Policy;屏蔽后端返回的 CSP - 确保 Nginx 配置中 只有一处 使用
add_header Content-Security-Policy,且放在http或server块顶层(避免 location 多次继承) - 若需动态策略(如根据域名切换策略),改用
map指令预定义变量,再在add_header中引用,而不是在多个 location 里硬编码 - 检查是否误启用了
proxy_pass_request_headers on;(默认 off,但显式开启会导致后端头被透传)
验证 CSP 是否被正确覆盖而非叠加
执行 curl -I https://your-domain/api/endpoint,观察响应头输出。正确结果应满足:
- 响应中 只出现一次
Content-Security-Policy头 - 该头的值与你在 Nginx 中
add_header指定的完全一致,无拼接、无换行、无多余空格 - 没有残留的
X-Content-Type-Options、Strict-Transport-Security等其他安全头被后端重复返回(它们同样需要proxy_hide_header单独屏蔽)
特别注意:add_header 在 if 块或嵌套 location 中使用时,会因 Nginx 的指令继承机制意外触发多次——这是最隐蔽也最常见的冲突源头。


