





要确保后端准确识别客户端原始协议,需实现全链路协议一致性自动修复:nginx仅用$scheme设置可信的x-forwarded-proto,禁用外部伪造头;后端强制读取该头而非req.protocol;配合cdn可信ip配置、动态响应头(如hsts/cookie secure)及严格验证兜底机制。
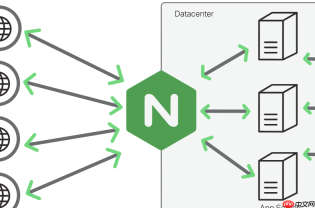
要让后端应用准确识别客户端原始协议(HTTP/HTTPS),不能只靠 Nginx 转发一个 X-Forwarded-Proto 头就完事。真正的“全链路协议一致性自动修复”,是指从用户发起请求开始,到 Nginx 接收、校验、标准化头字段,再到后端安全可信地使用该字段做跳转、重定向或安全策略判断——整个链条不被伪造、不被覆盖、不因配置疏漏而失效。
确保 X-Forwarded-Proto 来源唯一且可信
Nginx 必须只信任自己生成的 X-Forwarded-Proto,绝不透传客户端或上游代理可能伪造的值。否则攻击者可构造 X-Forwarded-Proto: https 绕过强制 HTTPS 重定向逻辑。
- 在
http或server块顶部添加:underscores_in_headers on;(兼容部分旧框架对下划线的支持) - 禁用所有外部传入的
X-Forwarded-Proto:不写proxy_set_header X-Forwarded-Proto $http_x_forwarded_proto;这类依赖客户端头的配置 - 只用 Nginx 自身变量生成:
proxy_set_header X-Forwarded-Proto $scheme;—— 这里的$scheme是 Nginx 解析 TLS 握手后确认的真实协议,不可伪造 - 若 Nginx 前还有 CDN 或 WAF(如阿里云 WAF、Cloudflare),需确认其已开启“真实协议透传”并关闭客户端头覆盖选项;否则应在 Nginx 的
set_real_ip_from配置中将 CDN 回源 IP 段加入可信列表,并启用real_ip_header X-Forwarded-For;配合real_ip_recursive on;精确提取最外层真实来源协议
强制后端以 X-Forwarded-Proto 为准,忽略 req.protocol
很多框架(如 Express、Spring Boot、Django)默认用 req.protocol 或 request.getScheme() 判断协议,但该值反映的是 Nginx 与后端之间连接的协议(通常是 HTTP),而非用户原始协议。必须显式切换为读取 X-Forwarded-Proto。

- Express 示例:启用
app.set('trust proxy', true);后,req.protocol会自动读取X-Forwarded-Proto,无需手动解析头 - Spring Boot:在
application.yml中设置server.forward-headers-strategy: framework,并确保 Tomcat 的RemoteIpValve已配置protocolHeader: x-forwarded-proto - Django:设置
SECURE_PROXY_SSL_HEADER = ('HTTP_X_FORWARDED_PROTO', 'https'),且SECURE_SSL_REDIRECT = True才能触发自动 HTTPS 重定向 - 关键点:所有重定向逻辑(如登录跳转、API 返回 302)都应基于
X-Forwarded-Proto构造 Location 头,而不是硬编码https://
自动修复混合协议风险(如 HSTS、Cookie Secure)
仅识别协议还不够,还需根据 X-Forwarded-Proto 动态调整响应头,避免浏览器报“Mixed Content”或拒绝 Cookie。
- 在 Nginx 中按协议注入响应头:
proxy_set_header X-Forwarded-Proto $scheme;proxy_set_header X-Forwarded-Ssl $scheme;add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;(仅当$scheme = https时生效,可用map指令控制) - 后端生成 Cookie 时,必须检查
X-Forwarded-Proto是否为https,再决定是否加Secure和SameSite=None属性 - 前端 JS 调用
window.location.protocol可能仍是http:,建议后端在 HTML 或 JSON API 中返回"is_https": true字段供前端判断
验证与兜底机制
上线前必须验证整条链路是否真正闭环,不能只测单点。
- 用 curl 模拟不同入口:
curl -kI https://example.com/health→ 检查响应头是否有X-Forwarded-Proto: httpscurl -kI http://example.com/health→ 应返回 301 重定向至 HTTPS,且Location头为https://开头 - 在后端日志中打印
req.headers['x-forwarded-proto']和req.protocol对比,确认二者一致且不为空 - 设置 Nginx 日志格式,记录原始协议:
log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" "$scheme" "$http_x_forwarded_proto"'; - 兜底方案:若
X-Forwarded-Proto缺失或非法(如既不是http也不是https),Nginx 可直接返回 400 或强制设为http,避免后端逻辑错乱


