





应使用 proxy_hide_header Strict-Transport-Security 在 location 块中彻底移除后端返回的 HSTS 头,再通过 if ($scheme = https) 和 add_header 统一、安全地由 Nginx 设置,避免冲突与安全隐患。
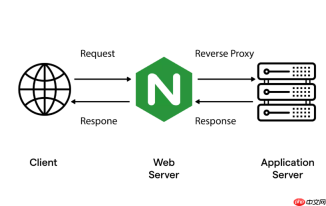
当 Nginx 作为反向代理时,若后端服务(如 Node.js、Spring Boot 或 Python 应用)主动返回 Strict-Transport-Security(HSTS)响应头,而你希望由 Nginx 统一控制或完全禁用该头,就可能出现冲突:后端发的 HSTS 可能覆盖 Nginx 的策略,或在 HTTP 环境下错误下发导致浏览器拒绝访问。这时,proxy_hide_header 是最直接有效的解决方式。
为什么需要隐藏后端的 Strict-Transport-Security
后端应用常默认启用 HSTS(例如 Spring Security 自动添加 max-age=31536000),但实际部署中:
- Nginx 已配置 HTTPS 并统一注入 HSTS 头,后端再返回会造成重复或策略不一致;
- 测试环境走 HTTP,后端却返回 HSTS,浏览器会直接拒绝加载(因 HSTS 不允许在 HTTP 下设置);
- 某些旧版 Nginx 或缓存层可能错误透传该头,导致非预期的强制 HTTPS 行为。
正确使用 proxy_hide_header 移除 HSTS
proxy_hide_header 必须放在 location 块中,且仅对当前 location 生效;它不会影响其他响应头,也不会“覆盖”而是彻底移除指定头。
示例配置:
location /api/ {
    proxy_pass https://backend-server;
    proxy_hide_header Strict-Transport-Security;
<pre class="brush:php;toolbar:false;"># 其他代理设置
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
}

安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
⚠️ 注意:
– 头名称大小写不敏感,但建议按标准写法(首字母大写);
– 不能写成 proxy_hide_header "Strict-Transport-Security"(引号会导致语法错误);
– 若需同时隐藏多个头,每行写一条:proxy_hide_header X-Powered-By;、proxy_hide_header Server;。
配合 proxy_set_header 统一管理 HSTS
隐藏后端头后,推荐由 Nginx 主动、可控地设置 HSTS:
location / {
    proxy_pass https://backend-server;
<pre class="brush:php;toolbar:false;"># 先隐藏后端 HSTS
proxy_hide_header Strict-Transport-Security;

# 再由 Nginx 安全地添加(仅限 HTTPS)
if ($scheme = https) {
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
}
}
说明:
– always 参数确保即使响应码为 304 或错误页也能生效;
– if ($scheme = https) 避免在 HTTP 请求中错误下发 HSTS(否则浏览器将拒绝后续 HTTP 访问);
– 若使用了 CDN 或前端负载均衡,确保 $scheme 能真实反映客户端协议(必要时通过 X-Forwarded-Proto 判断)。
验证是否生效
配置完成后重载 Nginx(nginx -s reload),用 curl 检查响应头:
curl -I https://your-domain.com/api/test
观察输出中是否:
– 不再出现 Strict-Transport-Security(确认隐藏成功);
– 出现你配置的 HSTS 头(确认 add_header 生效);
– 在 HTTP 请求中无 HSTS 头(确认 if 条件起作用)。
也可在 Chrome DevTools → Network → Response Headers 中直观查看。


