





要隐藏后端 Server 头,需三步协同:server_tokens off 禁用 Nginx 自身版本标识;proxy_hide_header Server 阻止透传;proxy_set_header Server "" 强制清空该头。
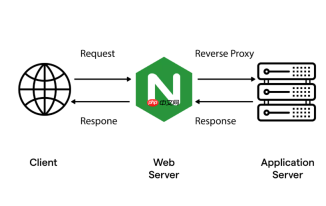
要通过 Nginx 隐藏后端服务返回的 Server 头(比如 Apache/2.4.52、nginx/1.21.6 等),关键不是用 proxy_hide_header 直接隐藏 Server,而是配合 server_tokens off 和正确的代理头控制策略。因为 proxy_hide_header Server 在多数情况下**无效**——这是由 HTTP 协议规范和 Nginx 实现机制决定的。
为什么 proxy_hide_header Server 通常不起作用
Nginx 默认会将上游响应中的 Server 头视为“受信响应头”,即使你写了 proxy_hide_header Server,它仍可能被透传或被 Nginx 自动重写。尤其当后端是标准 Web 服务器(如 Apache、Tomcat)且未禁用自身 Server 头时,Nginx 的隐藏逻辑容易被绕过。
真正起效的方式是:让后端不发 Server 头 + 让 Nginx 不添加自己的 Server 头 + 主动清除残留。
正确配置步骤(三步到位)
-
关闭 Nginx 自身的 Server 头输出:在
http或server块中添加:
server_tokens off; -
禁止透传后端的 Server 头:使用
proxy_hide_header显式屏蔽(虽非万能,但配合其他措施有效):
proxy_hide_header Server; -
主动清除可能残留的 Server 头:用
proxy_set_header覆盖(更可靠):
proxy_set_header Server ""; 或
proxy_set_header Server "nginx";(设为空或自定义值)
完整 location 示例(推荐)
以下是一个安全、简洁的反向代理配置片段:
location / {
    proxy_pass https://backend.example.com;
    proxy_http_version 1.1;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
<pre class="brush:php;toolbar:false;"># 关键三行:禁用 Nginx 自带版本、隐藏后端 Server、强制清空该头
server_tokens off;
proxy_hide_header Server;
proxy_set_header Server "";
}
注意:server_tokens off 必须放在 http、server 或 location 块中(生效范围取决于位置),而 proxy_hide_header 和 proxy_set_header Server "" 必须在 location 内且位于 proxy_pass 之后才有效。

验证是否生效
配置完成后重载 Nginx:
sudo nginx -t && sudo systemctl reload nginx
然后用 curl 检查响应头:
curl -I https://your-domain.com
确认返回中不再出现 Server: 行,或仅显示你指定的值(如 Server: nginx)。如果仍有后端 Server 信息,需检查后端服务自身是否暴露了该头(例如 Tomcat 需修改 server.xml 中的 server 属性)。


