





nginx 适合做 grpc 网关因其自1.13.10起原生支持http/2,可透传grpc头部与protobuf载荷,提供集中式、无侵入的负载均衡,适配多语言混合架构;配置需启用http2、禁用缓冲与重试、后端声明http2协议,并结合健康检查与可观测性手段实现稳定转发。
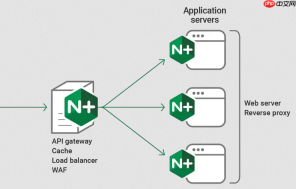
gRPC 服务间通信(Inter-service)对负载均衡和连接稳定性要求高,Nginx 不仅能承担网关角色,还能在四层或七层实现可靠转发与基础可观测性支撑。关键在于它要适配 gRPC 的 HTTP/2 特性,不能简单套用传统 HTTP 反向代理配置。
为什么 Nginx 适合做 gRPC 网关
Nginx 自 1.13.10 起原生支持 gRPC,可直接代理 HTTP/2 流量,无需额外协议转换。它不终止 gRPC 请求,而是透传 Protobuf payload 和 HTTP/2 headers(如 grpc-status、grpc-encoding),保证端到端语义完整。相比应用层 SDK 自带的客户端负载均衡,Nginx 提供集中式、无侵入的流量分发能力,特别适用于多语言混合架构或遗留服务接入场景。
Nginx 配置要点(gRPC 专用)
以下配置片段基于 NGINX 开源版(需启用 http_v2 模块):

- 必须开启 http2 并禁用 http1 回退:在 server 块中声明
listen 443 http2 ssl;,避免降级到 HTTP/1.1 导致流中断 - 后端需声明为 http2 协议:upstream 中使用
server backend:50051 http2;,否则 Nginx 默认以 HTTP/1.1 连接后端,造成 502 错误 - 关闭缓冲和重试:gRPC 是二进制流,不适用传统 HTTP 缓存逻辑,应设置
proxy_buffering off;和proxy_http_version 2.0;,并禁用proxy_next_upstream(gRPC 错误码不触发重试) - 健康检查建议启用 gRPC 原生探针:NGINX Plus R23+ 支持
grpc_pass+health_check直接调用/grpc.health.v1.Health/Check,开源版可通过定期 TCP 连通性检测替代
监控维度与轻量落地方式
Nginx 本身不提供指标埋点,但可通过标准手段快速构建可观测性:
-
连接级指标:启用
stub_status模块,暴露活跃连接数、HTTP/2 stream 数、SSL 握手成功率等,配合 Prometheus 抓取 -
请求级追踪:利用
$request_id和$upstream_http_grpc_message等变量,在 access_log 中记录 gRPC 方法名、状态码、延迟($upstream_response_time),用于聚合分析 -
错误分类:重点监控
grpc-status: 14(UNAVAILABLE)、13(INTERNAL)等服务端错误,结合 upstream 名称定位具体后端实例问题 - 若需全链路追踪,可在 Nginx 前置 OpenTelemetry Collector 或使用 NGINX Plus 内置的 Jaeger / Zipkin 支持
与客户端 LB 的协同策略
Nginx 网关和客户端内置 LB(如 gRPC-Go 的 pick_first / round_robin)不是互斥关系,而是分层协作:
- 跨集群或跨区域通信走 Nginx 网关(统一入口、TLS 终止、灰度路由)
- 同集群内服务发现由客户端 LB 完成(减少单点依赖,提升局部容错)
- 避免双重 LB 导致连接倾斜:若后端是 Kubernetes Service,Nginx 应直连 ClusterIP 或 EndpointSlice,而非再经一层 kube-proxy;客户端则跳过 DNS 解析,直接复用 Nginx 提供的稳定 VIP
- 通道复用仍需客户端侧保障:即使走 Nginx,gRPC 客户端也必须复用 GrpcChannel,否则每个请求新建连接会迅速耗尽 Nginx worker 连接数


