方舟codingplan可通过五种方式嵌入开发流程:一、api接入;二、本地docker部署;三、vs code插件集成;四、git hooks提交拦截;五、pr阶段github actions审查,全面覆盖代码全生命周期安全检测。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
如果您希望在开发流程中自动识别代码中的潜在漏洞,方舟CodingPlan可作为核心AI审查组件嵌入现有工程体系。以下是配置该能力的具体路径:
一、接入方舟CodingPlan API服务
通过标准HTTP接口调用方舟CodingPlan的漏洞检测模型,实现与CI/CD流水线或IDE插件的轻量集成。该方式无需本地部署大模型,适合快速验证与中小规模项目落地。
1、访问方舟平台控制台,创建API密钥并记录API_KEY与BASE_URL。
2、在项目根目录下新建.codingplan.yml配置文件,填入认证信息与扫描策略,例如启用CWE-79、CWE-89、CWE-22等高危漏洞类型检测。
3、在CI脚本中添加curl命令,以POST方式提交待审代码片段(支持单函数级AST序列化文本或Git diff内容),响应体将返回含CWE编号、风险等级与定位行号的JSON结构。
二、本地部署方舟CodingPlan推理引擎
在隔离环境部署轻量化推理服务,保障敏感代码不出域,同时支持定制化规则注入与离线审计场景。
1、从官方镜像仓库拉取ark/codingplan-runtime:1.3.0 Docker镜像,确认宿主机满足CUDA 12.1+或仅CPU运行条件。
2、准备模型权重包与技能插件目录,其中plugins/vuln_patterns/需包含针对企业框架的自定义正则与AST匹配规则。
3、执行docker run -p 8080:8080 --gpus all -v $(pwd)/models:/app/models -v $(pwd)/plugins:/app/plugins ark/codingplan-runtime启动服务。
4、向http://localhost:8080/analyze发送带X-API-Key头的POST请求,载荷为base64编码的Python源码字符串。
三、集成至VS Code IDE插件链
利用VS Code的Language Server Protocol(LSP)扩展机制,在编辑器内实时触发方舟CodingPlan分析,实现“写即查”闭环。
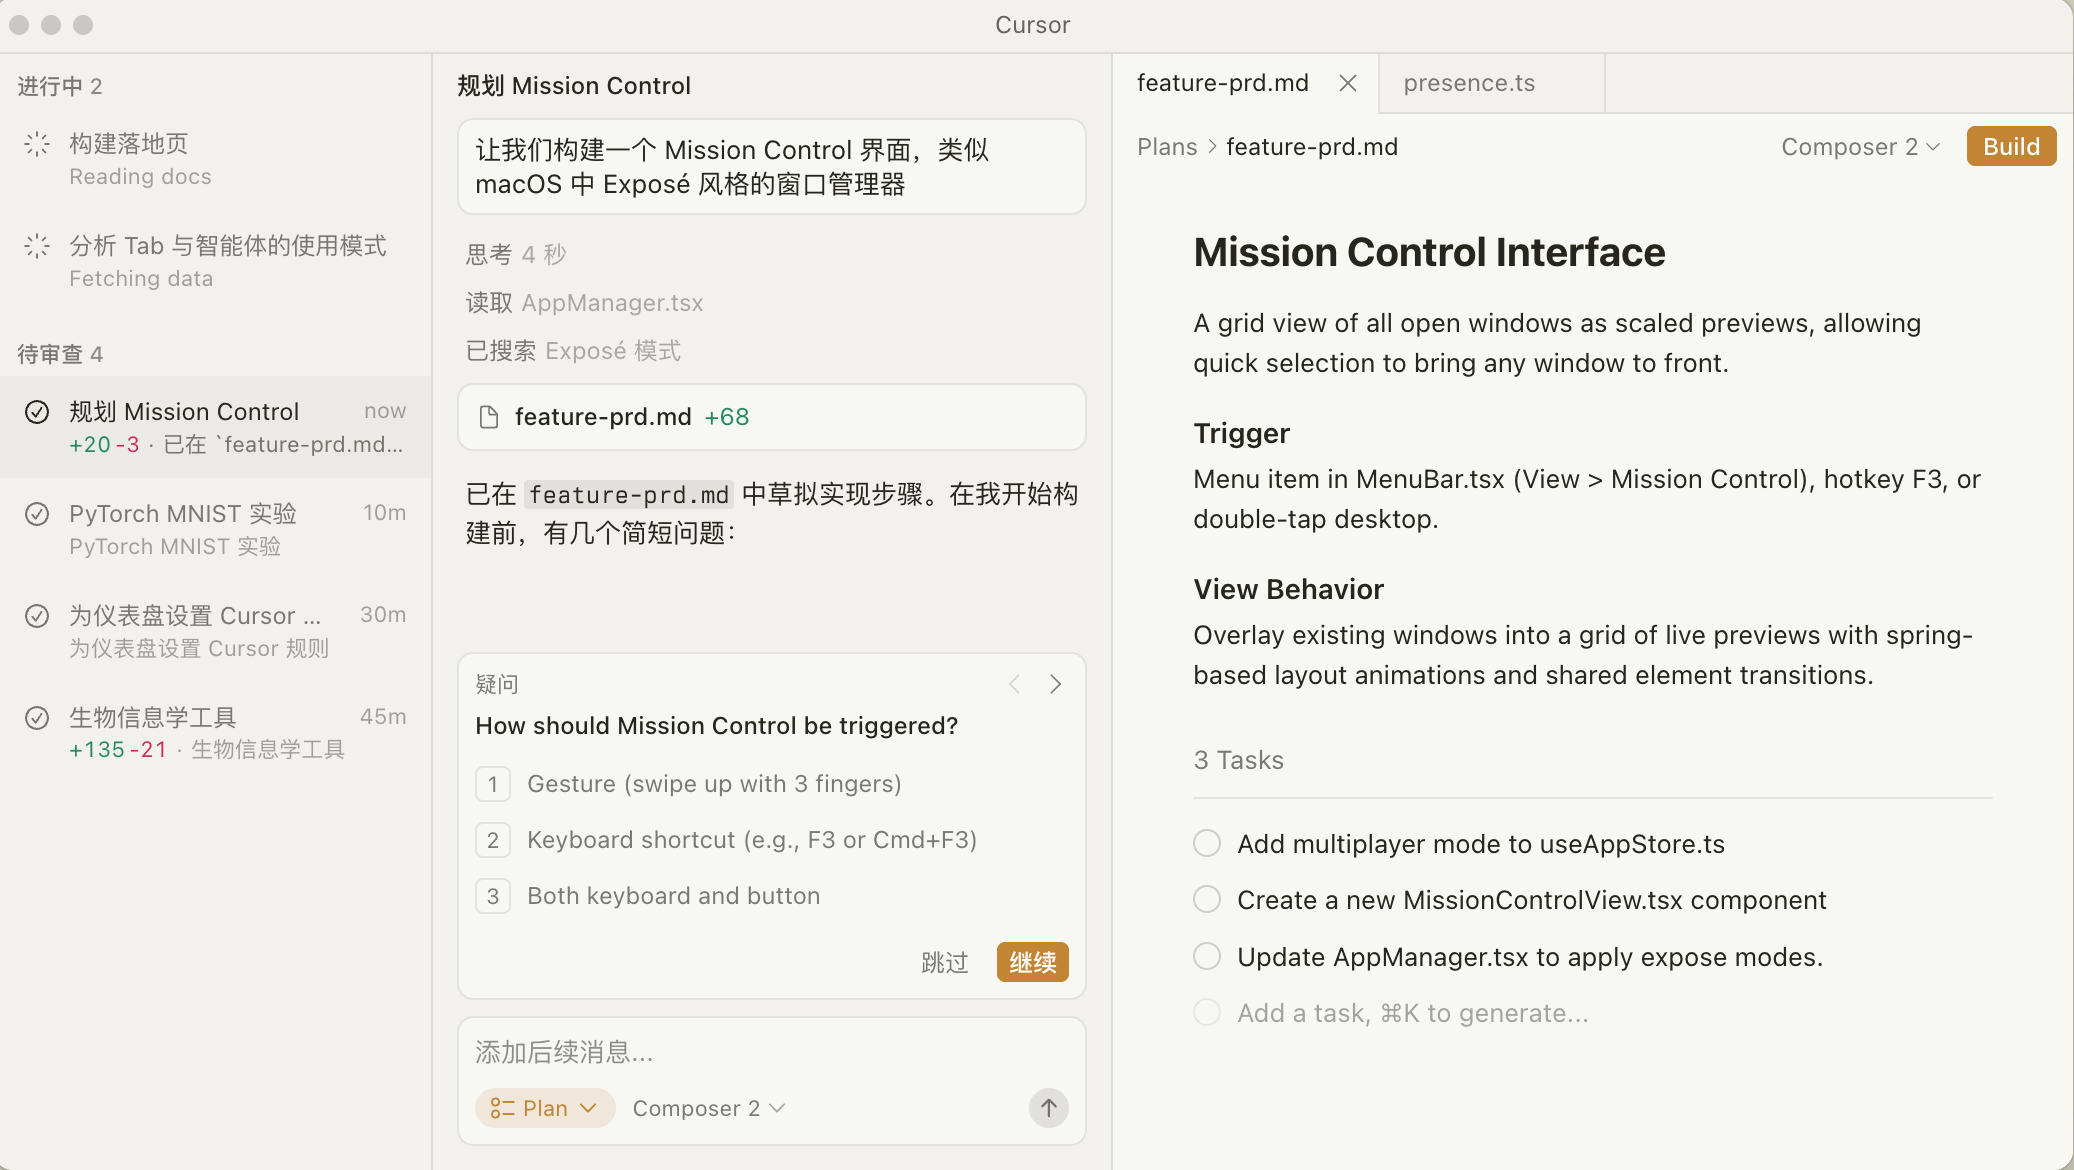
Agents 正在你的整个代码库中处理越来越复杂、运行时间更长的任务。本次版本引入了新的 agent 框架改进,以实现更好的上下文管理,并在编辑器和 CLI 中带来了许多提升使用体验的修复。
1、在VS Code扩展市场安装“Ark CodingPlan Assistant”,重启编辑器后激活插件。
2、打开设置界面,填写方舟平台分配的Workspace API Key,并勾选“保存时自动扫描”与“高亮CWE-79类XSS风险”选项。
3、在Python文件中键入cursor.execute("SELECT * FROM users WHERE name = '" + user_input + "'"),插件将立即在user_input处显示高危SQL注入点(CWE-89)悬浮提示,并建议改用参数化查询。
四、配置Git Hooks实现提交前拦截
在代码提交前强制调用方舟CodingPlan进行轻量级扫描,阻断明显漏洞进入主干分支。
1、进入项目根目录,执行git init确保已初始化仓库,然后进入.git/hooks/目录。
2、创建可执行文件pre-commit,写入shell脚本:读取暂存区所有*.py文件,逐个调用方舟API,若响应中"severity": "CRITICAL"字段存在,则中止提交并输出禁止提交:检测到硬编码密钥赋值(CWE-798)。
3、执行chmod +x pre-commit赋予执行权限,后续每次git commit均会触发该检查。
五、构建PR阶段AI审查工作流
将方舟CodingPlan嵌入GitHub Actions或GitLab CI,在Pull Request创建或更新时自动执行深度审查,并生成带链接的评论反馈。
1、在.github/workflows/codingplan-review.yml中定义workflow,触发条件为pull_request且paths匹配**.py与**.js。
2、使用actions/checkout@v4检出代码,再调用ark-codingplan-scan-action官方Action,传入API_KEY与SCAN_DEPTH参数(设为2表示分析变更函数及其直接调用者)。
3、扫描完成后,Action自动在PR评论区插入结果摘要,对CWE-22路径遍历漏洞标注风险行:第47行 request.path + user_controlled_value并附修复建议代码块。