





国家安全,不仅体现在有形的国境线上,更潜藏于无形的数字空间之中——那些深嵌在工业系统内部的控制器、云端调度平台,以及数以万计联网运行的智能设备,同样承载着不容忽视的安全挑战。
值此全民国家安全教育日之际,研祥智能与您共同聚焦「工业互联网安全」这一关键议题。
工业互联网究竟有多“脆弱”?又该如何筑牢防线?
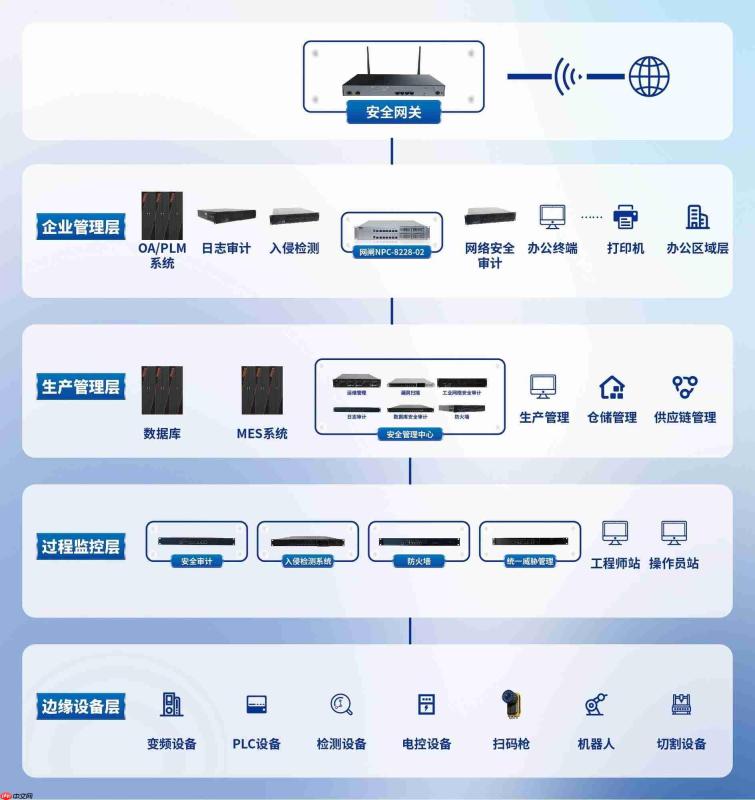
一个标准的工业互联网平台架构,通常划分为五层:现场设备层、控制层、过程监控层、生产执行层及企业管理层。看似逻辑清晰、层级分明,但自第二层起,每一层都可能成为攻击入口。无论是黑客渗透、病毒传播、蠕虫扩散、逻辑炸弹触发,还是大规模拒绝服务攻击(DDoS),只要任一环节失守,轻则干扰产线节奏,重则引发全局性系统崩溃。
尤为值得警惕的是:若核心软硬件长期依赖进口方案,其是否存在预置后门?供应链中是否埋有未知风险?这些问题往往难以验证、无从追溯。
那么,如何构建真正有效的防护体系?单点防御已远远不够。面对工业互联网五层架构的差异化安全诉求,需从三个维度协同发力,打造端到端、全栈式的闭环防护能力:
● 物理层防护:通过加密模块、多因子身份认证与精细化访问权限管理,确保仅授权终端可接入网络;
● 网络层防护:部署高性能防火墙与实时入侵检测系统(IDS),精准识别并阻断异常流量与非法访问行为;
● 应用层防护:在业务软件开发阶段即嵌入数据加密机制与强身份校验策略,提升应用自身的抗攻击韧性。
全国产化底座,让安全真正自主可控
自创立以来,研祥智能始终将核心技术自主权视为发展生命线。针对工业互联网安全领域的突出短板,公司推出覆盖全栈、贯穿全域的国产化安全解决方案。
该方案从最底层的芯片选型开始,即全面采用高性能国产处理器,从源头切断潜在后门风险;同时已完成与主流国产操作系统、中间件及行业应用软件的深度适配,有效打破生态壁垒,实现软硬协同、上下贯通。在实际部署中,方案精准覆盖工业互联网五大层级中的每一个关键节点,变“事后补救”为“事前拦截”,真正做到防患于未然。
简而言之:从底层芯片到上层应用,从硬件平台到软件生态,全部实现自主设计、自主制造、自主可控。
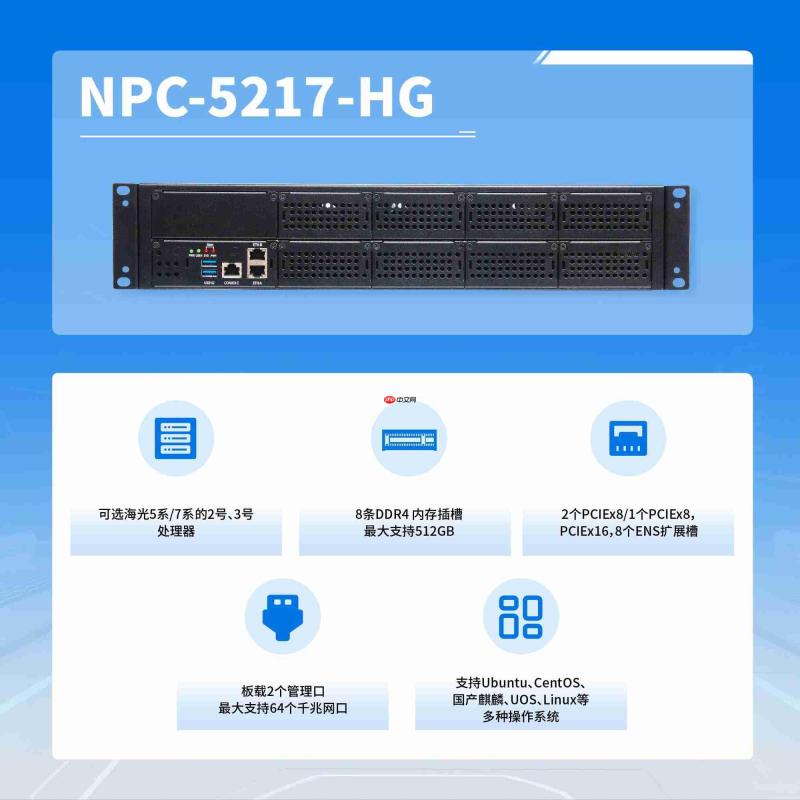
在整套方案中,研祥智能NPC-5217-HG承担着至关重要的支撑角色。该设备基于国产海光CPU平台打造,网络吞吐能力突破400Gbps,配备丰富网口资源与灵活扩展能力,可高效承载安全网关、入侵检测、下一代防火墙等多重安全功能所需的算力与带宽,是整套国产化安全基础设施中名副其实的“硬核担当”,也是夯实安全底座的关键一环。
工业互联网安全,既关乎生产线能否稳定运转、敏感数据是否安然无恙,更直接牵系国家关键信息基础设施的战略主动权——它不应是被远程操控的“黑箱”,而必须是我们牢牢掌握在自己手中的“命脉”。
国产化,绝非简单意义上的“替换”,而是围绕底层技术能力开展系统性重构,构建起不受制于人、不留隐患、可持续演进的安全新范式。
在这个全民国家安全教育日,我们再次强调:工业互联网的安全防线,看不见却至关重要。而研祥智能,正以坚定的技术自信、扎实的产品实力和全栈国产化的硬核方案,持续加固这条无声却坚不可摧的数字长城。





