





proxy_cache_revalidate 不能节省回源带宽,反而增加回源请求量;它仅在缓存过期后发起条件请求验证,仍需完整http连接,高并发下易引发雪崩。
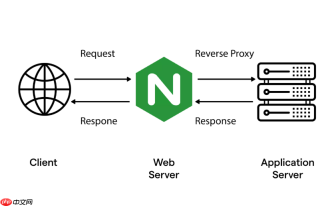
这个说法不准确。proxy_cache_revalidate 并不能节省回源带宽,反而会显著增加回源请求量。它不是“优化”手段,而是为强一致性牺牲性能的兜底机制。
proxy_cache_revalidate 的真实作用
它只在缓存条目已过期后生效,强制 Nginx 向源站发起条件请求(如 If-None-Match 或 If-Modified-Since),以确认是否能复用旧内容。
- 每次过期都触发一次回源——不是节省,是“换种方式回源”
- 即使源站返回 304,仍需建立完整 HTTP 连接、传输请求头和响应头,网络开销未消除
- 对高并发场景,大量并发验证请求可能压垮源站,引发雪崩
真正能省回源带宽的配置组合
目标是让缓存尽可能长时间有效,同时可控地更新,而非频繁验证:

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
-
用
s-maxage明确控制 Nginx 缓存时长:例如Cache-Control: public, s-maxage=300, max-age=60,浏览器缓 1 分钟,Nginx 缓 5 分钟,大幅降低回源频次 -
配合
proxy_cache_use_stale updating:当后台正在刷新缓存时,仍可向前端返回旧内容,避免用户等待或穿透 -
启用
proxy_cache_background_update on:过期前异步刷新,前台始终命中,零感知更新 -
合理设置
inactive和max_size:及时清理冷数据,避免磁盘写满影响缓存效率
什么情况下才该考虑 proxy_cache_revalidate
仅适用于极少数对数据新鲜度要求苛刻、且能承受验证开销的场景:
- 金融类实时行情页(毫秒级 stale 不可接受)
- 权限变更后的即时生效接口(如封禁状态)
- 搭配
s-maxage=0+must-revalidate使用,而非单独启用
替代强验证的更优实践
与其依赖被动验证,不如主动管理缓存生命周期:
- 后端通过
Cache-Control: stale-while-revalidate=30声明“过期后 30 秒内可先返回,再后台校验” - 业务侧触发精准 purge:用
proxy_cache_purge配合特定请求头或路径,按需清除,不等过期 - 对 API 接口,用
map指令标准化缓存键,避免参数顺序/utm 参数导致缓存碎片化


