





nginx可通过x-refresh请求头实现一键绕过缓存:配置proxy_cache_bypass $http_x_refresh并启用proxy_cache,使带非空x-refresh头的请求直连后端;配合proxy_cache_valid等指令可选更新缓存,需验证响应头无x-cache:hit且日志显示byp/miss,并建议限制触发ip确保安全。
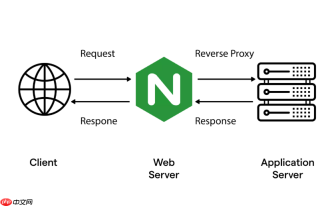
要让 Nginx 在生产环境通过特定请求头(如 X-Refresh)实现“一键绕过缓存”,核心不是清空旧缓存,而是让带该 Header 的请求跳过缓存直连后端,并可选更新缓存。这要求配置简洁、触发可靠、不影响正常流量。
关键配置:Header 触发 + 缓存区绑定
在 http 块中统一定义缓存路径和 bypass 规则:
proxy_cache_path /var/cache/nginx/mycache levels=1:2 keys_zone=mycache:10m max_size=2g inactive=60m use_temp_path=off;-
proxy_cache_bypass $http_x_refresh;—— 只要请求头含X-Refresh(值非空、非"0"、非"off"),本次请求就绕过缓存 -
proxy_cache mycache;—— 必须与proxy_cache_bypass同级启用,否则 bypass 不生效
确保响应可更新缓存(可选但推荐)
仅 bypass 不足以让新内容进缓存;需配合缓存策略,使回源响应能被写入:

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
-
proxy_cache_valid 200 302 5m;—— 对成功响应缓存 5 分钟 -
proxy_cache_use_stale error timeout updating http_500 http_502 http_503 http_504;—— 允许在后台更新时返回旧缓存 - 若后端响应含
Cache-Control: no-cache或短max-age,可加proxy_ignore_headers Cache-Control Expires;强制由 Nginx 控制缓存时长
验证与线上安全控制
上线前需确认三点:
- 用
curl -H "X-Refresh: 1" https://your.site/api/data请求,响应头中应无X-Cache: HIT,且$upstream_cache_status日志显示BYP或MISS - 避免开放任意 Header 触发,不建议用
$http_x_debug等易伪造字段;X-Refresh应配合内部运维通道或白名单 IP 使用 - 如需更高权限控制,可组合判断:
proxy_cache_bypass $http_x_refresh $remote_addr ~^(192\.168\.10\.),限制仅内网 IP + Header 才触发
不依赖后端的轻量刷新实践
真正“一键”意味着无需改代码、不发版本:
- 前端调试时,在请求中加
X-Refresh: 1即可看到最新数据 - 运维排查问题时,用
curl -H "X-Refresh: t$(date +%s)"避免浏览器缓存干扰 - 配合
add_header X-Cache-Status $upstream_cache_status;返回头,客户端可自行判断是否命中缓存


