





Nginx实现CORS安全审计需精准控制跨域权限、最小化暴露头信息、严格管控凭证,并通过map动态匹配白名单、增强日志记录异常请求(如非法Origin、高频OPTIONS),再联动SIEM告警与后端二次校验。
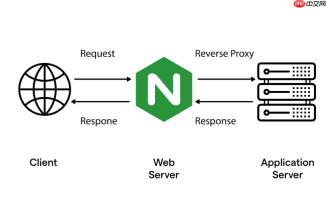
要通过 Nginx 实现 API 接口的跨域资源共享(CORS)安全审计,核心不是“开启跨域”本身,而是**精准控制谁可以跨域、能带什么凭证、允许哪些方法和头,并记录异常请求用于事后分析**。Nginx 本身不提供完整审计日志(如 Origin 是否伪造、预检是否被绕过),但可通过合理配置 + 日志增强 + 外部联动实现有效安全审计。
明确 CORS 安全策略边界
跨域不是功能开关,而是信任决策。需先定义:
-
可信源白名单:禁止使用
*(尤其带credentials时),用正则或 map 模块动态匹配合法域名(如^https?://(app\.example\.com|dashboard\.example\.org)$) -
最小化暴露头信息:只通过
Access-Control-Expose-Headers显式列出前端 JS 确实需要读取的响应头(如X-Request-ID、Content-Range),不暴露敏感头(如Set-Cookie、Authorization) -
凭证严格管控:若需携带 Cookie 或认证头,必须同时设置
Access-Control-Allow-Credentials: true且Access-Control-Allow-Origin不能为*,否则浏览器拒绝请求
在 Nginx 中注入可审计的 CORS 响应头
避免在 location 块中硬编码 CORS 头,改用 map + 变量方式,让来源、方法、头等关键字段参与条件判断,并写入 access_log 供审计:
map $http_origin $cors_origin {
    default "";
    ~^https?://(app\.example\.com|dashboard\.example\.org)(:[0-9]+)?$ "$http_origin";
}
<p>map $request_method $cors_preflight {
OPTIONS "1";
default "0";
}</p><p>server {
listen 443 ssl;
server_name api.example.com;</p><pre class="brush:php;toolbar:false;"># 记录原始 Origin 和是否命中白名单
log_format cors_log '$remote_addr - $remote_user [$time_local] '
                     '"$request" $status $body_bytes_sent '
                     '"$http_referer" "$http_user_agent" '
                     'origin="$http_origin" cors_origin="$cors_origin" '
                     'is_preflight=$cors_preflight';

access_log /var/log/nginx/api_cors.log cors_log;

location /api/ {
    # 预检请求直接返回,不转发给后端
    if ($cors_preflight = "1") {
        add_header Access-Control-Allow-Origin $cors_origin;
        add_header Access-Control-Allow-Methods "GET, POST, PUT, DELETE, OPTIONS";
        add_header Access-Control-Allow-Headers "DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization";
        add_header Access-Control-Expose-Headers "X-Total-Count, X-Request-ID";
        add_header Access-Control-Allow-Credentials "true";
        add_header Access-Control-Max-Age "86400";
        add_header Content-Length "0";
        add_header Content-Type "text/plain; charset=utf-8";
        return 204;
    }

    # 简单请求:添加 CORS 头并代理
    add_header Access-Control-Allow-Origin $cors_origin;
    add_header Access-Control-Allow-Credentials "true";
    add_header Access-Control-Expose-Headers "X-Total-Count, X-Request-ID";

    proxy_pass http://backend;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}
}

构建基础审计能力:日志 + 告警
Nginx 日志是审计主数据源,需重点捕获异常模式:
-
未匹配白名单的 Origin:日志中
cors_origin=""且origin非空 → 表示非法跨域尝试,可触发告警 - 高频 OPTIONS 请求:同一 IP 短时间大量预检请求 → 可能是扫描或重放攻击
-
非标准请求头携带敏感字段:如日志中出现
Authorization: Bearer ...但 Origin 不在白名单 → 后端可能被直连绕过 CORS - 建议将
api_cors.log接入 SIEM(如 ELK、Splunk),建立规则检测上述行为
弥补 Nginx 能力短板的关键补充
Nginx 无法验证 Origin 真实性(HTTP 头可伪造),也不能拦截已通过预检的恶意请求体。需叠加以下措施:
-
后端二次校验:即使 Nginx 放行,业务接口仍应检查
Origin头是否在可信列表,尤其涉及写操作或敏感数据时 -
使用 SameSite Cookie + CSRF Token:对需凭证的接口,禁用第三方上下文发送 Cookie(
SameSite=Strict/Lax),并要求关键操作附带服务端签发的 Token - API 网关层增强:在 Nginx 前部署 Kong/Tyk 等网关,支持更细粒度的 CORS 策略、JWT 验证、请求体内容审计
-
定期策略回顾:每季度检查
api_cors.log中高频访问的 Origin,确认是否仍属业务必需;清理过期域名
不复杂但容易忽略:CORS 安全审计的本质,是把每次跨域交互变成一次可追溯、可验证、可收敛的信任事件。Nginx 是守门人,不是判官——它负责记录和初步筛选,真正的风险判定需日志分析与业务逻辑协同。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!


