





proxy_hide_header用于移除后端响应中敏感头如server、x-powered-by等,需在location/server块中配合proxy_pass使用,不支持通配符,且需结合server_tokens off及后端源头治理确保安全。
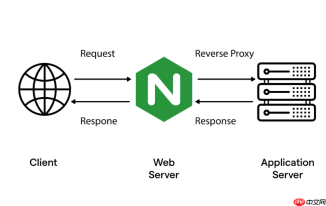
Nginx 的 proxy_hide_header 指令用于在反向代理场景中,**移除后端服务器响应头中不希望暴露给客户端的敏感字段**,比如 Server、X-Powered-By、X-AspNet-Version 等。它必须在 http、server 或 location 块中配置,且仅对代理响应(即 proxy_pass 后返回的内容)生效。
哪些响应头适合用 proxy_hide_header 隐藏
常见需隐藏的敏感响应头包括:
-
Server:暴露 Nginx 或后端应用服务器类型和版本(如Server: nginx/1.24.0或Server: Apache/2.4.52) -
X-Powered-By:泄露后端语言/框架(如X-Powered-By: PHP/8.2.12、X-Powered-By: Express) -
X-AspNet-Version、X-AspNetMvc-Version:.NET 应用特有,暴露框架细节 -
X-Debug-Token、X-Debug-Token-Link:Symfony/Drupal 等调试头,生产环境必须禁用
正确配置 proxy_hide_header 的位置与写法
该指令不能写在 http 块顶层直接生效——它只对启用了代理的上下文起作用。推荐放在 location 或 server 块内,并配合 proxy_pass 使用:

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
location /api/ {
    proxy_pass https://backend-app;
    proxy_hide_header Server;
    proxy_hide_header X-Powered-By;
    proxy_hide_header X-AspNet-Version;
    proxy_hide_header X-Debug-Token;
}
注意:proxy_hide_header 不支持正则或通配符,每个要隐藏的头必须单独写一行;大小写不敏感,但建议按标准首字母大写形式书写(如 Server 而非 server)。
隐藏后仍可能暴露信息?补充安全措施
仅靠 proxy_hide_header 并不彻底。以下情况需额外处理:
-
Server头若由 Nginx 自己生成(未被后端设置),需配合server_tokens off;关闭 Nginx 版本标识 - 某些头(如
Strict-Transport-Security)虽非敏感,但若后端错误设置了过期时间极长的 HSTS,应改用proxy_set_header覆盖而非隐藏 - 前端 JavaScript 可能通过
response.headers.get('X-Custom-Internal')暴露内部头——确保这些头根本不在响应中出现,而非依赖隐藏 - 使用
curl -I http://your-domain/api/验证响应头是否已清除,避免配置未重载或作用域错误
替代方案:用 proxy_set_header 覆盖更灵活
对部分头(如 Server),Nginx 无法直接覆盖,但可结合 more_set_headers 模块(需编译安装)或 OpenResty 的 set_by_lua_block 实现伪造;更通用的做法是用 proxy_set_header 替换请求头,而对响应头优先选择隐藏+源头治理:
- 后端应用层主动不输出敏感头(最根本)
- Nginx 层用
proxy_hide_header做兜底过滤 - 关键服务前增加 WAF 或 API 网关统一清洗响应头


