





应显式指定可信host值而非透传客户端host头;推荐配置proxy_set_header host $proxy_host;,或固定为后端域名,同时设置x-real-ip、x-forwarded-for等头并移除危险头。
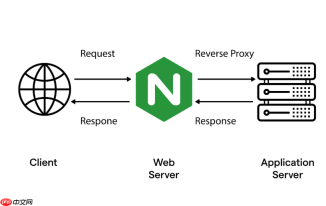
在 Nginx 作为反向代理时,proxy_set_header Host 的配置方式直接影响后端服务是否可能遭受 Host 头注入攻击。关键在于:**不要盲目透传客户端的 Host 头,而应显式指定可信的 Host 值**。
为什么默认透传 Host 头有风险
当使用 proxy_set_header Host $host; 或 proxy_set_header Host $http_host; 时,Nginx 会把客户端原始的 Host 请求头原样转发给后端。攻击者可手动构造请求,例如:
curl -H "Host: evil.com" https://your-site.com/login
若后端应用未校验 Host 头(如用于生成重定向 URL、记录日志、做租户路由),就可能被诱导执行非预期行为——比如跳转到恶意域名、写入错误日志路径,甚至触发 SSRF 或缓存污染。

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
安全配置的核心原则
应主动控制 Host 头内容,而非依赖不可信输入。常用做法有:
-
固定 Host 值:适用于单站点、后端只服务一个域名的场景
proxy_set_header Host your-backend-domain.com; -
使用上游服务器地址(推荐):避免与业务域名耦合,更贴近真实后端标识
proxy_set_header Host $proxy_host;
($proxy_host是 proxy_pass 指令中指定的地址和端口,如backend:8080) -
禁用 Host 头透传(谨慎):某些后端不依赖 Host 头时可省略,但需确认兼容性
proxy_set_header Host "";
配合其他头部加固更稳妥
仅处理 Host 头还不够,建议同步规范其他可能被滥用的代理头:
-
proxy_set_header X-Real-IP $remote_addr;—— 取真实客户端 IP -
proxy_set_header X-Forwarded-For $remote_addr;—— 避免伪造链式 IP -
proxy_set_header X-Forwarded-Proto $scheme;—— 明确协议类型(http/https) -
移除危险头:用
proxy_hide_header或underscores_in_headers off;防止下划线字段被误解析
验证是否生效
部署后可用 curl 检查后端实际收到的 Host 头:
curl -H "Host: attacker.net" -v https://your-domain.com
观察响应头或后端 access log 中的 Host 字段,确认其值为你设定的固定域名或 $proxy_host,而非 attacker.net。


