





Nginx反向代理隐藏后端架构需清除Server/X-Powered-By等响应头、拦截并自定义错误页、重写URL路径与Host头、关闭server_tokens、限制HTTP方法及禁止敏感文件访问,同时须配合后端关闭调试信息与硬编码指纹。
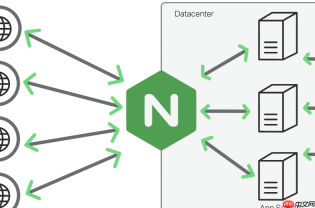
使用 Nginx 反向代理隐藏后端真实架构,核心在于剥离响应头、屏蔽敏感信息、统一出口标识,让外部无法通过 HTTP 响应推断后端用的是 Tomcat、Node.js 还是 Flask,也看不到服务器版本、路径结构等细节。
移除或重写关键响应头
Nginx 默认不会透传后端的 Server、X-Powered-By、X-AspNet-Version 等头字段,但若后端主动返回,Nginx 会原样转发。需显式清除或覆盖:
- 在
location或server块中添加:proxy_hide_header Server;proxy_hide_header X-Powered-By;proxy_hide_header X-AspNet-Version;proxy_hide_header X-AspNetMvc-Version; - 如需统一设置出口标识(非暴露真实服务),可添加:
proxy_set_header Server "nginx";(注意:该指令不生效于响应头,需用more_set_headers模块或sub_filter) - 更稳妥的方式是启用
headers-more-nginx-module(需编译安装):more_clear_headers Server X-Powered-By;more_set_headers "Server: Web-Proxy";
禁用或重写错误页面与调试信息
后端抛出 500、404 错误时,常返回带堆栈、框架名、绝对路径的 HTML 页面,极易暴露技术栈:

- 关闭 Nginx 默认错误页透传,强制使用自定义页面:
proxy_intercept_errors on;error_page 500 502 503 504 /50x.html;location = /50x.html { root /usr/share/nginx/html; } - 确保后端不返回详细错误(如 Django 的
DEBUG=True、Spring Boot 的server.error.include-stacktrace=always必须关闭) - 对后端返回的 HTML 错误页做关键词过滤(谨慎使用):
sub_filter 'Tomcat' 'Web Service';sub_filter 'Django' 'Application';sub_filter_once on;
统一 URL 路径与 Host 头处理
避免从路径或 Host 中泄露后端部署结构(例如 /api/v1/tomcat-admin/ 或 backend-node.internal):
- 用
proxy_pass时注意尾部斜杠,控制路径重写:location /api/ { proxy_pass http://127.0.0.1:3000/; }→ 去掉/api/前缀location /api/ { proxy_pass http://127.0.0.1:3000; }→ 保留/api/前缀 - 覆盖 Host 头,防止后端日志或业务逻辑依赖原始 Host:
proxy_set_header Host $host;(推荐)或proxy_set_header Host backend.example.com; - 禁止透传客户端可能伪造的敏感头:
proxy_pass_request_headers on;(默认开启)
如需过滤,可用underscores_in_headers off;+ 自定义 map 屏蔽特定 header
补充加固项(易忽略)
真正隐藏架构还需配合其他配置,否则单靠反向代理效果有限:
-
关闭 Nginx 自身 Server 标识:编译时加
--without-http-server-token,或运行时设server_tokens off;(在http或server块) -
限制 HTTP 方法:仅开放必要方法,减少探测面:
if ($request_method !~ ^(GET|HEAD|POST|PUT|DELETE|OPTIONS|PATCH)$ ) { return 405; } -
隐藏文件类型与目录索引:
location ~ \.(php|py|rb|java|jsp|asp|sh|pl|cgi)$ { deny all; }autoindex off; -
检查后端响应体是否含硬编码指纹:如 JSON 接口返回
"framework": "Spring Boot 3.2",需在应用层清理,Nginx 无法可靠替换动态内容


