





模块中修改发往后端请求的核心是拦截并重构请求数据,包括url、headers、body;常用方式有封装fetch、service worker、axios拦截器及node.js代理;需注意content-type、编码、cors与调试日志。
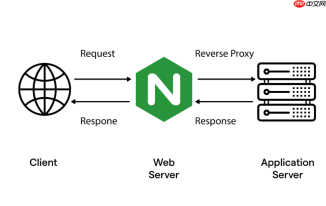
在模块中获取并修改发往后端服务器的请求内容,核心在于拦截请求发出前的原始数据(如 URL、headers、body),进行读取、解析、变更,再重新构造或替换后发出。常见场景包括添加认证 token、重写 API 路径、加密请求体、注入调试参数等。
使用 Fetch API 拦截与改写(现代浏览器/支持 Service Worker)
原生 fetch 本身不可直接拦截,但可通过以下方式实现控制:
-
封装统一请求函数:所有模块调用自定义的
request()方法,而非直接用fetch。在该函数内统一处理 URL、headers 和 body(例如序列化 JSON 后修改字段)。 -
配合 Service Worker:注册 SW 后,用
fetch事件监听请求,在event.respondWith()中调用fetch(event.request.clone())前,通过event.request.json()或event.request.text()读取 body,再用new Request()构造新请求对象并修改内容。 -
注意点:body 是流式只读的,读取一次即消耗;需用
.clone()备份后再读取;若 body 是 FormData 或 Blob,需转为文本或重新构建。
通过 Axios 请求拦截器(主流前端框架常用)
若项目使用 Axios,可在模块初始化时配置请求拦截器:
- 调用
axios.interceptors.request.use(config => { ... }),在回调中直接修改config.url、config.headers、config.data(JSON body)或config.params(URL 查询参数)。 - 对
config.data修改示例:若为对象,可添加时间戳字段:config.data.timestamp = Date.now();若为字符串(如已序列化的 JSON),需先JSON.parse,修改后再JSON.stringify回写。 - 拦截器支持异步逻辑(如动态获取 token),返回 Promise 即可,Axios 会等待其 resolve 后再发请求。
在 Node.js 模块中修改 HTTP 请求(服务端代理或 SDK 封装)
若模块运行于 Node.js 环境(如 Express 中间件、自研 SDK):
- 使用
http.request或node-fetch时,手动拼接 options 对象,在发送前修改options.path、options.headers、options.body。 - 若封装为类库(如 API Client),将请求参数收口到方法入参,内部统一做预处理(如自动补全 base URL、签名计算、body 压缩)。
- 对于代理场景(如用
http-proxy-middleware),可在onProxyReq钩子中拿到proxyReq流,用proxyReq.write()注入内容,或重写 header 控制转发行为。
注意事项与边界情况
实际操作中需关注几个关键细节:
-
Content-Type 匹配:修改 body 后,确保
headers['Content-Type']与实际数据格式一致(如application/json对应 JSON 字符串,application/x-www-form-urlencoded对应键值对字符串)。 -
编码与长度:修改后的 body 若含中文或特殊字符,需确认是否需 UTF-8 编码;某些后端校验
Content-Length,此时需同步更新该 header(多数现代库会自动处理)。 -
跨域与 CORS:前端修改请求不改变同源策略,但若新增 header(如
X-Trace-ID),需确保后端已将其列入Access-Control-Allow-Headers白名单。 - 调试与日志:建议在开发环境打印修改前后的请求结构,避免静默失败;生产环境避免输出敏感字段(如 token、密码)。


