





proxy_bind是Nginx中用于指定反向代理请求源IP的关键指令,支持在upstream、server或location块中配置,确保发往后端的流量使用预设出口IP,适用于多网卡、白名单及合规场景。
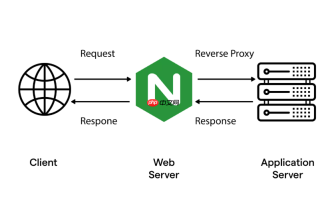
proxy_bind 是 Nginx 中用于指定上游请求(即反向代理发出的请求)从哪个本地 IP 地址发起的关键指令,常用于多网卡服务器、需绑定特定出口 IP 的场景(如白名单限制、运营商线路区分、合规要求等)。在负载均衡配置中合理使用 proxy_bind,可确保发往后端集群的流量始终从预设的源 IP 出去,避免因系统默认路由导致源地址不一致的问题。
一、proxy_bind 的基本语法与作用范围
proxy_bind 只能出现在 location、server 或 upstream 块中(Nginx 1.19.10+ 支持在 upstream 中直接使用),其行为受 Nginx 版本和编译选项影响。常用写法如下:
-
proxy_bind 192.168.1.100;—— 绑定 IPv4 地址,自动选择对应协议栈 -
proxy_bind 2001:db8::1;—— 绑定 IPv6 地址 -
proxy_bind $remote_addr transparent;—— 透传客户端真实 IP(需 root 权限及内核支持)
注意:proxy_bind 不影响监听端口或接收请求的 IP,只控制向 upstream 发起连接时的本地源地址。
二、在 upstream 负载均衡中指定出口 IP(推荐方式)
若所有后端节点需统一使用某个出口 IP,最清晰的做法是在 upstream 块中直接配置 proxy_bind(Nginx ≥ 1.19.10):
upstream backend_cluster {
    proxy_bind 10.0.5.200;  # 所有连接从此 IP 发出
    server 172.16.10.101:8080;
    server 172.16.10.102:8080;
    server 172.16.10.103:8080;
}
这样每个 upstream 连接都会强制绑定到 10.0.5.200,无需在每个 location 重复设置。若版本较低(location 中配合 proxy_pass 使用:
location /api/ {
    proxy_bind 10.0.5.200;
    proxy_pass http://backend_cluster;
}
三、为不同后端节点设置不同出口 IP(高级用法)
当后端服务部署在不同网络区域(如跨云厂商、专线接入),且各自要求固定源 IP 时,可结合 upstream + proxy_bind 分组实现:
upstream aws_backend {
    proxy_bind 203.0.113.10;
    server 52.90.123.45:80;
}
<p>upstream aliyun_backend {
proxy_bind 203.0.113.11;
server 121.40.200.33:80;
}</p><p>location /aws/ {
proxy_pass <a href="https://www.php.cn/link/98ca71ddc4a8306c1f822ae5123be344">https://www.php.cn/link/98ca71ddc4a8306c1f822ae5123be344</a>;
}</p><p>location /aliyun/ {
proxy_pass <a href="https://www.php.cn/link/1316d5d46fc585c70c24fa29e53c2461">https://www.php.cn/link/1316d5d46fc585c70c24fa29e53c2461</a>;
}</p>
此时 Nginx 会为每组 upstream 独立绑定出口 IP,满足精细化出口控制需求。
四、注意事项与常见问题
启用 proxy_bind 需确保:
- 指定的 IP 必须是本机已配置并 UP 的网卡地址(可通过
ip addr show确认) - 非 root 用户运行 Nginx 时,无法绑定特权端口或使用
transparent模式 - 若使用
proxy_bind后出现连接超时,检查防火墙是否放行该 IP 的出向连接,以及目标服务器是否接受该源 IP 的请求 - 搭配
keepalive使用时,连接复用仍维持原绑定 IP,无需额外处理
不复杂但容易忽略。


