





建议关闭 proxy_buffering 的场景包括:①流式响应接口(如SSE、LLM token流);②实时日志/监控转发;③大文件下载需精确控速;④调试排障阶段。但会增加连接阻塞、内核buffer压力、禁用gzip等性能代价,应优先考虑调小缓冲或按location精细化控制。
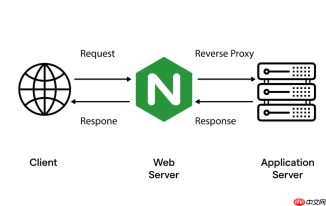
关闭 Nginx 的 proxy_buffering 主要适用于需要实时响应、避免缓冲延迟的场景,但会带来一定的性能和资源开销。是否关闭不能一概而论,需结合业务特性权衡。
哪些情况建议关闭 proxy_buffering
当后端服务输出具有强时效性,或客户端依赖逐块接收响应时,关闭缓冲更合理:
- 流式响应接口:如 SSE(Server-Sent Events)、WebSocket 升级前的长连接响应、AI 推理的 token 流式返回(如 LLM 的 chunked JSON 响应)
- 实时日志/监控转发:Nginx 作为日志聚合层代理到 Fluentd 或 Loki,需低延迟透传原始 chunk,避免缓冲导致日志堆积或时间戳偏移
-
大文件下载且需精确控制传输节奏:例如配合
proxy_buffering off+sendfile on+ 自定义限速策略,绕过内存缓冲直接走内核零拷贝路径(注意:此组合需验证内核版本与 sendfile 兼容性) - 调试与排障阶段:关闭缓冲可确保看到后端真实响应分块行为,便于定位超时、截断、Content-Length 不一致等问题
关闭后的主要性能影响
禁用缓冲不是“免费优化”,它改变了 Nginx 处理上游响应的方式:
-
连接阻塞风险上升:Nginx 不再缓存后端数据,必须边收边发;若客户端网络慢(如弱网移动设备),后端连接会被迫等待,可能触发
proxy_read_timeout中断,造成后端请求被中止 -
内存压力转移:虽然不占用
proxy_buffers内存,但每个活跃连接会维持更大的 socket 接收/发送队列,高并发下内核 buffer 占用上升,可能触发 TCP 窗口收缩或丢包重传 -
无法使用部分优化机制:如
proxy_buffering off时,proxy_max_temp_file_size和临时文件缓存失效;同时gzip压缩也会被禁用(Nginx 要求响应完整才可压缩) - 无法合并小包:开启缓冲时,Nginx 可能将多个小响应包合并为更大 TCP 段发出,减少网络开销;关闭后易产生大量小包(PMTUD 不足时更明显)
替代方案比直接关闭更常用
多数“感觉需要关 buffering”的需求,其实可通过更精细的配置缓解:
-
调小缓冲区而非关闭:设
proxy_buffers 8 4k或proxy_buffer_size 2k,缩短首字节延迟,又保留基本缓冲能力 -
启用流式透传关键头:配合
proxy_buffering on,使用proxy_http_version 1.1+proxy_set_header Connection ''+chunked_transfer_encoding on,让 Nginx 对分块响应不做全量缓存 -
按 location 精细控制:仅对特定 path(如
/api/stream)关闭 buffering,其余保持开启,避免全局性能退化 -
用 stream 模块替代 http 模块:对纯 TCP 层流式转发(如 gRPC-Web 封装、自定义二进制协议),改用
stream{}上下文,天然无 HTTP 缓冲逻辑
验证是否生效与观测要点
关闭后务必验证行为并监控关键指标:
- 用
curl -v观察Transfer-Encoding: chunked是否透传,响应体是否随服务端输出逐步到达(可用stdbuf -oL curl ... | hexdump -C查看流式字节) - 检查 Nginx error log 中是否有
upstream timed out或client closed connection频发,这常是关闭 buffering 后连接不匹配的信号 - 监控
nginx_stub_status中Writing连接数突增、以及系统级netstat -s | grep "segments retransmitted"是否升高 - 对比开启/关闭状态下,相同压测请求的 P95 延迟、后端成功率、Nginx worker CPU 使用率变化



