





Nginx 是轻量、高性能的七层反向代理型边缘网关,承担统一入口、负载均衡、SSL终结、静态资源托管与基础安全控制等职责,但不支持动态路由、服务发现、熔断降级等高级流量治理功能。
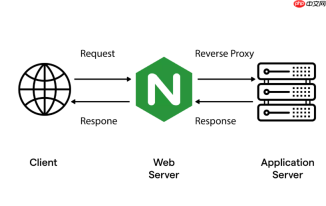
在 Nginx 中,它本身并不是一个“Gateway 网关”产品(如 Spring Cloud Gateway、Kong 或 Envoy),但常被用作 反向代理型网关——即承担 API 入口、流量分发、协议转换、安全加固等网关职责。它的角色定位是轻量、高性能的边缘网关(Edge Gateway),而非功能完备的服务网格网关(Sidecar)或业务逻辑网关。
核心定位:Nginx 是什么类型的网关?
Nginx 在微服务或 Web 架构中,通常作为最外层的 七层反向代理网关,负责:
- 统一入口:所有客户端请求先到达 Nginx,再由其转发至后端服务(如 /api/user → user-service,/api/order → order-service)
- 负载均衡:基于 upstream 模块对多个实例做轮询、加权、least_conn 等分发
- SSL 终结:在 Nginx 层完成 HTTPS 卸载,后端以 HTTP 通信,降低服务复杂度
- 静态资源托管与缓存:直接响应 JS/CSS/图片等,不穿透到应用层
- 基础安全控制:IP 限流(limit_req)、访问白名单(allow/deny)、请求头过滤(proxy_hide_header)等
关键配置模块与典型结构
一个典型的网关级 Nginx 配置围绕 http → upstream → server → location 四层展开:
-
upstream 块:定义后端服务集群,支持健康检查(via
check指令,需第三方 patch;或用开源版 passive 检测 +max_fails/fail_timeout) -
server 块:绑定监听端口(如 443)、域名(
server_name)、启用 HTTPS(ssl_certificate等) -
location 块:按路径前缀(如
location /api/)或正则匹配路由,内部通过proxy_pass转发,并设置关键代理行为 -
proxy_* 系列指令:决定如何与后端交互,例如:
•proxy_set_header Host $host;—— 透传原始 Host
•proxy_set_header X-Real-IP $remote_addr;—— 传递真实客户端 IP
•proxy_http_version 1.1;+proxy_set_header Connection '';—— 支持长连接与 WebSocket
常见网关场景配置要点
针对实际使用频率高的需求,注意这些细节:
-
API 路径重写:用
rewrite或proxy_pass末尾斜杠控制路径拼接。例如location /api/v1/ { proxy_pass http://backend/; }会剥离/api/v1/后再转发 -
跨域支持(CORS):在 location 中添加
add_header Access-Control-Allow-Origin "*";等头,生产环境建议精确限制 Origin -
超时与容错:设置
proxy_connect_timeout、proxy_send_timeout、proxy_read_timeout,避免前端长时间等待;搭配proxy_next_upstream error timeout http_502实现自动重试 -
JWT 或 Token 校验(轻量级):可用
auth_request指令将鉴权委托给独立校验服务(如小型 Auth API),Nginx 仅做结果拦截
与专业网关的边界提醒
Nginx 不适合承担以下任务:
- 动态路由规则(如根据 Header 中的 tenant-id 路由到不同集群,需 Lua 或 OpenResty 扩展)
- 服务发现集成(原生不支持 Consul/Eureka 自动更新 upstream,需配合 consul-template、nginx-upsync-module 或外部脚本)
- 熔断、降级、灰度发布等复杂流量治理(需依赖 OpenResty + Lua 或切换至专用网关)
- 可观测性深度埋点(日志格式可定制,但无原生指标上报、链路追踪注入能力)
当业务需要上述能力时,建议将 Nginx 定位为“前置接入层”,在其后引入 Spring Cloud Gateway 或 Kong 做二级网关。


