






limit_rate无法保护后端,因其仅限速响应体发送,不约束请求处理、连接建立及后端资源消耗;应使用limit_conn、limit_req等模块实现连接、请求、并发三级限流。
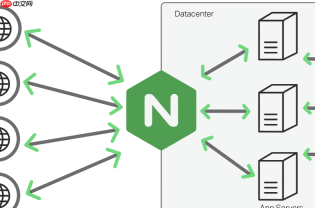
在 Nginx 作为网关层时,limit_rate 并不适合用于防止后端资源枯竭。它仅控制响应体(response body)向客户端发送的速率,对请求处理、连接建立、CPU/内存消耗、后端上游调用等毫无约束力。真正能缓解后端压力的是请求级限流,而非带宽限速。
为什么 limit_rate 无法保护后端
limit_rate 是在响应已生成、准备发给客户端时才起作用的“出口限速”。此时:
- 请求早已被 Nginx 接收并转发给后端
- 后端已完成鉴权、查询、计算、IO 等全部处理
- 连接、线程、内存等资源已被占用
- 即使客户端只收到 1KB/s,后端仍承担了完整负载
它更适合防止大文件下载拖慢服务器带宽,而不是做 API 网关级的过载防护。
真正有效的后端保护机制
应组合使用以下 Nginx 内置模块,从连接、请求数、并发三层面拦截:
- limit_conn:限制同一 key(如 IP、server_addr)的并发连接数,防连接耗尽
- limit_req:基于漏桶算法限制单位时间请求数,防突发流量压垮后端
- proxy_next_upstream + proxy_timeout:快速失败,避免请求长时间挂起占用资源
- upstream keepalive:复用到后端的连接,减少握手开销和连接数膨胀
典型网关限流配置示例
在 http 块中定义限流区域:
limit_req_zone $binary_remote_addr zone=api_limit:10m rate=10r/s;
limit_conn_zone $binary_remote_addr zone=conn_limit:10m;
在 location 中启用:
location /api/ {
    limit_conn conn_limit 50;           # 单 IP 最多 50 并发连接
    limit_req zone=api_limit burst=20 nodelay;  # 10qps,允许最多 20 个请求排队,不延迟执行
    proxy_pass http://backend;
    proxy_next_upstream error timeout http_500 http_502 http_503 http_504;
    proxy_connect_timeout 3s;
    proxy_send_timeout 5s;
    proxy_read_timeout 5s;
    proxy_http_version 1.1;
    proxy_set_header Connection '';
}
配合后端更进一步
Nginx 限流只是第一道防线。还需:
- 后端服务自身实现熔断(如 Hystrix/Sentinel)与降级逻辑
- 关键接口按业务维度(用户 ID、AppKey)做二级限流
- 通过 Nginx 变量传递限流结果(如 $limit 或自定义 header),供后端做日志或策略联动
- 配合 Prometheus + Grafana 监控 limit_req_status 状态码(503)趋势,及时发现策略瓶颈


