





internal 指令用于标记 location 仅限 nginx 内部跳转访问,外部直接请求返回 404;需配合 rewrite last、try_files 等内部重定向指令使用,不可与外部重定向或根 location 混用。
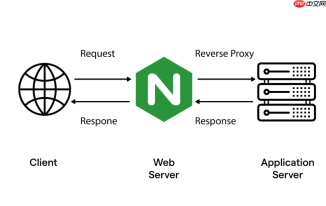
在 Nginx 中,internal 指令用于将某个 location 标记为“内部重定向专用”,即该路径**只能被 Nginx 自身的内部跳转(如 rewrite ... last、error_page、try_files)访问,不允许客户端直接发起 HTTP 请求访问**。这是防止敏感资源(如后端接口代理路径、临时文件、内部服务入口)被外部绕过逻辑直接调用的有效手段。
如何正确配置 internal 以阻止外部访问
只需在目标 location 块中添加 internal; 即可:
示例:保护 /internal-api/ 路径
location /internal-api/ {
    internal;
    proxy_pass http://backend_service/;
    proxy_set_header Host $host;
}
这样配置后:
- 用户浏览器或 curl 直接请求
https://example.com/internal-api/user→ Nginx 返回 404 Not Found(不是 403) - 但若其他 location 通过
rewrite ^/api/(.*)$ /internal-api/$1 break;或try_files $uri @fallback;等方式内部跳转过来 → 请求正常转发给后端
internal 的关键行为和限制
internal 不是访问控制指令,它只判断请求是否为“内部发起”。需注意:
- 它不检查 Referer、IP 或 Header,也不依赖 auth_basic
- 外部请求即使带合法 Cookie、Token 或伪造 Host 头,仍会被拒绝
- 必须配合
rewrite ... last、error_page、try_files等触发内部跳转的指令才有效;rewrite ... redirect(302)属于外部重定向,无法到达 internal location - 不能与
proxy_pass同时出现在无 location 匹配的 root 上下文中——必须明确写在具名 location 块内
典型安全组合用法
仅靠 internal 不够?常搭配以下方式加固:
-
隐藏真实路径:用
rewrite把外部友好路径映射到 internal location -
拒绝非法 method:在 internal location 中加
limit_except GET POST { deny all; } -
结合 IP 限制:若需允许特定内网调用,改用
allow/deny+satisfy any;,此时不应再用internal(二者逻辑冲突) -
避免误配根路径:不要写
location / { internal; ... },这会导致整个站不可访问
调试与验证技巧
确认是否生效,可做两件事:
- 用 curl 模拟外部请求:
curl -v https://yourdomain.com/internal-api/test→ 应返回 404 - 在另一个 location 中主动内部跳转测试:
location /public/api { rewrite ^/public/api/(.*)$ /internal-api/$1 last; },再请求/public/api/test→ 应成功返回后端响应 - 查看 error log:若看到
"*1 directory index of "/path/" is forbidden"类报错,说明没匹配到 internal location,检查路径匹配和 rewrite 标志(lastvsbreak)


