





SSL/TLS会话票据(ssl_session_tickets)实现无状态分布式复用,Nginx节点共享48字节密钥即可解密客户端携带的加密票据,避免依赖缓存、支持横向扩展,需确保密钥一致、权限严格并定期轮换。
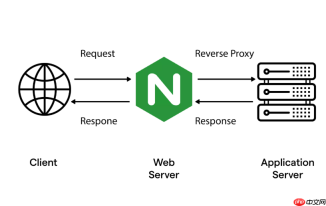
SSL/TLS 会话复用本身不依赖服务端存储,但 ssl_session_tickets(会话票据)机制是 Nginx 实现**无状态、分布式 TLS 会话复用**的关键。它让多个 Nginx 实例共享同一套加密密钥,客户端携带的加密票据可在任意节点解密并恢复会话,从而避免重新握手。
理解 ssl_session_tickets 的工作原理
启用后,Nginx 不再依赖本地内存或共享缓存(如 ssl_session_cache)来保存会话信息,而是将加密后的会话参数(含主密钥、密码套件等)打包成票据,由客户端在后续请求中通过 ClientHello 的 session_ticket 扩展携带回来。只要所有 Nginx 节点使用相同的票据密钥(ssl_session_ticket_key),就能独立解密并复用会话。
与传统基于内存/共享缓存的复用相比,该方式天然支持横向扩展,无需 Redis 或 memcached 同步会话状态,也规避了单点故障和缓存不一致问题。
配置多台 Nginx 共享票据密钥
核心在于确保所有节点使用完全相同的 48 字节密钥文件,并定期轮换以兼顾安全与可用性:
- 生成密钥:
openssl rand 48 > /etc/nginx/ticket.key(必须为 48 字节,不可重复) - 在每台 Nginx 的 server 或 http 块中添加:
ssl_session_tickets on;ssl_session_ticket_key /etc/nginx/ticket.key; - 若需密钥轮换(推荐),可配置多个密钥文件(最多 10 个),按顺序加载,最新密钥用于加密新票据,全部密钥均可解密旧票据:
ssl_session_ticket_key /etc/nginx/ticket.key.v1;ssl_session_ticket_key /etc/nginx/ticket.key.v2; - 重启 Nginx 生效(reload 可能不生效,部分版本需 full restart)
验证会话复用是否生效
可通过 OpenSSL 命令行快速确认:
- 首次连接(应建立新会话):
openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | grep "New, TLS" - 第二次连接(带票据重试):
openssl s_client -connect example.com:443 -reconnect -servername example.com 2>/dev/null | grep "Reused, TLS" - 若看到
Reused, TLS,说明票据复用成功;也可检查响应头中的SSL-Session:是否含Session-ID:(空)和Session-ID-ctx:(通常为空),这是票据模式的典型特征
注意事项与常见陷阱
该机制虽简洁高效,但有几点必须注意:
- 密钥一致性是前提:任意节点密钥不同,就会导致票据无法解密,强制降级为完整握手
-
不兼容老旧客户端:极少数旧版 Android/iOS 或嵌入式设备可能不支持 session ticket 扩展,此时会回退到传统会话 ID 复用(需配合
ssl_session_cache shared) -
安全边界:票据密钥泄露等于历史所有票据可被解密,务必限制文件权限(
600),且不要硬编码在配置中或提交至代码库 - 与 OCSP Stapling 兼容:二者无冲突,可同时启用,提升证书验证效率与隐私性


