





实现Nginx网关高可用需构建DNS/Anycast→边缘网关集群→业务网关的三层架构,分层承担全局调度、安全分流、精细化路由职责,并通过配置即代码与自动化巡检保障稳定性。
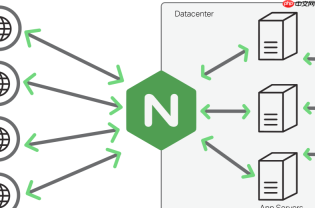
要实现 Nginx 网关高可用并缓解单点压力,核心不是只靠“多加几台 Nginx”,而是构建有层次、有分工、可伸缩的多级网关架构。关键在于流量分层调度、健康探测闭环、配置动态收敛,以及避免把所有逻辑堆在边缘节点上。
第一层:DNS + Anycast 兜底接入(全局负载)
在最外层用 DNS 轮询或智能解析(如基于地域、运营商)将用户请求初步分散到不同区域的入口集群;更优方案是结合 Anycast BGP,让同一 IP 在多地广播,由网络层自动选最近节点。这样即使某地机房故障,流量会自然切换,无需等待 DNS TTL 生效。
- DNS 解析建议设置较短 TTL(如 60s),便于快速切流
- Anycast 需云厂商或 IDC 支持,适合中大型业务,中小团队可先用 DNS+HTTP 302 重定向兜底
- 该层不处理业务逻辑,只做粗粒度分发,避免引入延迟和状态依赖
第二层:边缘网关集群(L4/L7 分流 + 安全收敛)
每个接入区域部署一组 Nginx 实例(建议 ≥3 台),通过 Keepalived/VRRP 或云平台 SLB(如阿里云 ALB、腾讯云 CLB)做 VIP 高可用。这一层专注 TLS 卸载、WAF 规则、限流熔断、灰度标透传等通用能力,不绑定具体后端服务。
- 使用 upstream 模块配合 health_check 指令主动探测上游节点健康状态
- 启用 sticky session(如 $remote_addr hash)仅限有状态协议,Web API 建议无状态设计
- 配置 open_file_cache 和 proxy_buffering 减少磁盘 I/O 和响应延迟
第三层:业务网关(按域/租户/服务拆分)
在边缘网关之后,根据业务边界(如 app.example.com → user-svc、order-svc)再设一层 Nginx 或更轻量网关(如 Kong、Apache APISIX)。这层专注路由精细化、鉴权插件、API 版本控制、Mock 回调等,与具体微服务生命周期对齐。
- 用 include 指令按服务维度拆分配置文件,配合 Consul 或 Nacos 实现配置热加载
- 对高频低耗接口(如 /health、/metrics)直接由该层返回,避免穿透到后端
- 禁止在此层写复杂 Lua 脚本或长连接处理,保持轻量和可观测性
运维协同要点:配置即代码 + 自动化巡检
多级架构下,人工同步配置极易出错。应将所有 Nginx 配置纳入 Git,并通过 CI 流水线生成、校验、灰度发布。同时部署轻量巡检脚本,定期验证:
- 各层 upstream 中 active 连接数是否均衡
- proxy_next_upstream 触发频率是否异常升高(暗示后端不稳定)
- access_log 中 5xx 比例及来源 IP 段分布,辅助定位故障层级
不复杂但容易忽略。


