





nginx反向代理java web应用时jsessionid默认不透传,导致会话丢失;需确保cookie正确转发、避免清空指令,并通过ip_hash或redis实现session一致性;spring boot需注意context-path与cookie path匹配。
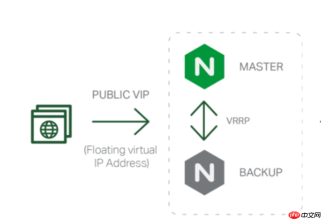
在 Nginx 反向代理 Java Web 应用(如 Spring Boot、Tomcat)时,JSESSIONID 默认不会自动同步或透传,导致用户会话丢失、登录态失效、购物车清空等问题。根本原因在于:Nginx 默认不处理 Cookie 中的 JSESSIONID,也不主动将其与后端服务的会话绑定,尤其在多实例负载均衡场景下更明显。
确保 JSESSIONID 正确透传到后端
Nginx 默认会转发客户端请求头和 Cookie,但若配置了 proxy_pass 且后端使用路径重写(如 rewrite),可能意外丢弃原始 Cookie。需确认以下两点:
- 不要在 location 块中无故使用
proxy_cookie_path或proxy_cookie_domain,除非明确需要修改 Cookie 路径或域; - 确保没有配置
proxy_ignore_client_abort on(虽不直接影响 Cookie,但异常中断可能干扰会话建立); - 检查是否误加了
proxy_set_header Cookie ""这类清空 Cookie 的指令。
解决多实例下 JSESSIONID 路由不一致问题
当后端有多个 Tomcat 或 Spring Boot 实例时,同一用户的 JSESSIONID 可能被轮询分发到不同节点,而各节点 Session 默认不共享,造成“一会登录、一会登出”。推荐方案:
-
启用 sticky session(粘性会话):在 upstream 中使用
ip_hash或hash $cookie_JSESSIONID consistent;,让相同 JSESSIONID 总路由到同一台后端; - 改用集中式 Session 存储:如 Spring Session + Redis,使所有实例共享 Session 数据,此时无需依赖 Nginx 粘性,更健壮;
- 避免仅靠
cookie名做 hash 却未开启HttpOnly或Secure导致部分浏览器不携带,建议后端设置 Cookie 属性合理(如Path=/; HttpOnly; Secure)。
验证 JSESSIONID 是否真正生效
光看响应头 Set-Cookie: JSESSIONID=xxx 不够,还需确认:
- 浏览器实际收到并后续请求中携带了该 Cookie(开发者工具 → Application → Cookies 查看);
- Nginx access 日志中,同一用户 IP + 同一 JSESSIONID 的请求是否稳定打到同一台后端(可通过
log_format加入$cookie_JSESSIONID和$upstream_addr辅助排查); - 后端日志中,同一 JSESSIONID 对应的
request.getSession().getId()是否始终一致(非新生成)。
补充:Spring Boot 用户注意路径匹配细节
若使用 Spring Boot 内嵌 Tomcat,默认 Context Path 为 /,但若设置了 server.servlet.context-path=/api,则 JSESSIONID 关联的 Cookie Path 会变成 /api。此时 Nginx 反向代理需确保路径一致,否则浏览器可能不发送该 Cookie:
- 要么 Nginx 把请求代理到
/api/xxx,保持路径层级一致; - 要么后端关闭路径强约束:通过
server.servlet.session.cookie.path=/强制 Cookie Path 为根路径; - 避免 Nginx 用
rewrite ^/api/(.*)$ /$1 break;后未同步更新 Cookie Path,导致前端请求带错路径的 Cookie。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


