





Nginx中API需协同配置CORS与limit_req:1.用map分离OPTIONS预检(跳过限流并返回204)与实际请求;2.所有响应(含429)必须带always参数的CORS头;3.限流key建议用token哈希或IP+User-Agent组合;4.须验证跨域、限流、预检及多用户独立计数。
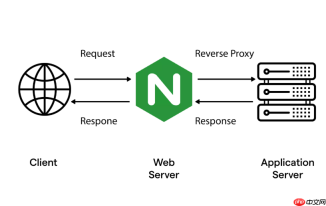
在 Nginx 中,API 接口既要支持跨域请求(CORS),又要启用限流(limit_req),两者需协同配置,否则容易出现预检请求(OPTIONS)被错误限流、跨域头丢失或 403/429 响应不带 CORS 头等问题。核心原则是:**预检请求不参与业务限流,且所有响应(包括 429)都必须携带合法的 CORS 头**。
1. 正确分离 OPTIONS 预检与实际请求的限流逻辑
浏览器发起跨域 POST/PUT 等请求前,会先发一个无 body 的 OPTIONS 请求做预检。若该请求被 limit_req 拦截,会导致跨域失败。因此需单独放行 OPTIONS,并跳过限流:
- 用
map指令识别请求方法,为非 OPTIONS 请求打上限流标记 - 在
limit_req_zone中只对标记为 true 的请求生效 - 确保
location块中 OPTIONS 返回 204 并显式关闭限流
示例配置片段:
map $request_method $limit_key {
    default "$binary_remote_addr";
    OPTIONS "";
}
<p>limit_req_zone $limit_key zone=api:10m rate=10r/s;</p><p>server {
location /api/ {</p><h1>允许跨域</h1><pre class="brush:php;toolbar:false;">    add_header 'Access-Control-Allow-Origin' '$http_origin' always;
    add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Authorization' always;
    add_header 'Access-Control-Expose-Headers' 'Content-Length,Content-Range' always;
    add_header 'Access-Control-Allow-Credentials' 'true' always;

    # 预检请求直接返回,不走限流
    if ($request_method = 'OPTIONS') {
        add_header 'Access-Control-Max-Age' 1728000;
        add_header 'Content-Type' 'text/plain; charset=utf-8';
        add_header 'Content-Length' 0;
        return 204;
    }

    # 实际请求启用限流(仅当 $limit_key 非空时生效)
    limit_req zone=api burst=5 nodelay;

    # 后端代理
    proxy_pass http://backend;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}
}
2. 确保限流拒绝响应(429)也携带 CORS 头
Nginx 默认对 limit_req 触发的 429 响应不执行 add_header 指令(因响应已由限流模块内部生成)。解决方式有两种:
- 使用
always参数(Nginx ≥ 1.7.5),让 header 强制作用于所有响应,包括 429 - 配合
error_page自定义 429 页面,并在其中补全 CORS 头(更可控)
推荐使用 always 方式,简洁可靠:
add_header 'Access-Control-Allow-Origin' '$http_origin' always;
add_header 'Access-Control-Allow-Credentials' 'true' always;
3. 限流粒度建议:按用户标识(如 token 或 IP+User-Agent 组合)而非单纯 IP
纯 IP 限流在 NAT 环境下易误伤;按 Authorization Bearer Token 限流更精准,但需解析请求头。可行做法:
- 用
map提取$http_authorization中的 token 前缀(如 Bearer xxx → 取 xxx 的 hash)作为 key - 若未认证,则回落到
$binary_remote_addr - 注意避免 key 过长,可用
md5或截断处理
示例:
map $http_authorization $req_key {
    ~*^Bearer\s+(.+)$ $1;
    default $binary_remote_addr;
}
<p>limit_req_zone $req_key zone=api_auth:10m rate=20r/s;</p>
4. 调试与验证要点
上线前务必验证以下行为:
- 发起跨域 GET 请求 → 应返回 200 + 正确 CORS 头 + 不触发限流
- 高频发起同一接口 → 第 11 次应返回 429 + 同样带
Access-Control-Allow-Origin等头 - 发送 OPTIONS 预检 → 返回 204,无 body,有 CORS 头,且不计入限流计数
- 携带不同 Authorization 的请求 → 应各自独立计数(验证 key 分离是否生效)
可借助 curl -H "Origin: https://example.com" -I http://your-api/api/xxx 和浏览器开发者工具 Network 面板观察响应头与状态码。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!


