





Vue项目Nginx部署后第三方插件被拦截,主因是HTTPS混合内容、CSP策略限制或请求头缺失;应优先用协议相对路径引入,其次配置CSP白名单,必要时通过Nginx代理绕过。
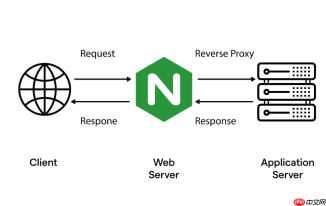
Vue 项目打包部署到 Nginx 后,访问第三方插件(比如地图 SDK、支付 JS、统计脚本等)时被浏览器拦截,通常不是 Vue 本身跨域问题,而是这些第三方资源的加载方式触发了浏览器的 CSP(内容安全策略) 或因协议/域名不匹配导致的加载失败。Nginx 本身不能“解除”浏览器对第三方脚本的跨域限制(那是浏览器同源策略和 CSP 的职责),但可以通过合理配置,规避常见拦截场景。
确认是否真为跨域问题
很多情况下报错显示 “Blocked by CORS Policy” 或 “Refused to load script”,其实并非后端接口跨域,而是:
- 第三方 JS 是通过
<script src="http://xxx.com/sdk.js"></script>直接引入,而当前页面是https://your.com—— 混合内容(HTTP 资源在 HTTPS 页面中)会被现代浏览器直接阻止; - 站点启用了严格的 CSP 头(如
Content-Security-Policy: script-src 'self'),禁止了外域脚本执行; - 第三方域名做了 Referrer 或 User-Agent 限制,Nginx 转发时未透传关键请求头。
优先使用 HTTPS + 协议相对路径引入第三方资源
这是最简单有效的解决方式,无需改 Nginx 配置:
- 避免写死
http://,改用//cdn.xxx.com/sdk.js(协议相对 URL),让浏览器自动匹配当前页面协议; - 确保第三方服务商支持 HTTPS(绝大多数主流 CDN 和 SDK 已全站支持);
- Vue 项目中推荐在
public/index.html或按需在组件mounted中动态创建 script 标签,并设置crossorigin="anonymous"(便于获取更详细的错误信息)。
通过 Nginx 注入或放宽 CSP 策略(谨慎使用)
若必须允许特定第三方脚本执行,可在 Nginx 的 location / 块中添加响应头:
add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval' https://cdn.xxx.com https://apis.xxx.com; connect-src 'self' https://api.xxx.com; img-src 'self' data: https:; font-src 'self'; style-src 'self' 'unsafe-inline';" always;
说明:
-
script-src明确列出可信的第三方域名(支持通配符如https://*.xxx.com); - 避免滥用
'unsafe-inline'和'unsafe-eval',仅在必要时临时启用; - 使用
always参数确保重定向响应也携带该头; - 上线前用 CSP Evaluator 检查策略安全性。
代理第三方资源(适用于无法修改引入方式或 CSP 不可控场景)
将第三方 JS 映射为同源路径,由 Nginx 代理拉取并返回,彻底绕过跨域/CSP 限制:
location /static/sdk/ {
    proxy_pass https://cdn.xxx.com/;
    proxy_set_header Host cdn.xxx.com;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_ssl_verifypeer off;  # 如遇证书问题(仅测试环境建议)
    expires 1h;
}
然后在 Vue 项目中引入:<script src="/static/sdk/map.js"></script>。注意:
- 需确保目标资源支持跨域(即响应头含
Access-Control-Allow-Origin),否则 Nginx 代理后浏览器仍可能报 CORS; - 部分 SDK 会检测
window.location.origin或发起子请求,代理后需确认其内部逻辑是否兼容; - 生产环境建议配合缓存(
expires)和健康检查,避免单点故障。
不复杂但容易忽略:多数第三方插件拦截问题,根源不在 Nginx,而在资源协议、CSP 策略或加载时机。先检查控制台报错类型,再针对性加固或放行,比盲目加代理更可靠。
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!


