





Nginx反向代理需隐藏Server头及后端敏感响应头以提升安全:设server_tokens off可隐藏Nginx版本;用proxy_hide_header过滤X-Powered-By等头;配合HSTS、nosniff等头强化防护,并持续验证与审计。
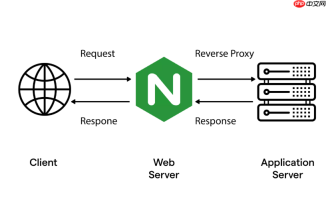
用Nginx做反向代理时,后端服务(如Node.js、Tomcat、Django等)常会通过响应头泄露技术细节,比如 Server: nginx/1.24.0、X-Powered-By: Express、X-AspNet-Version: 4.0.30319 等。这些信息虽小,却可能被攻击者用于针对性探测或利用已知漏洞。隐藏它们是基础但关键的安全加固步骤。
关闭Nginx自身Server头泄露
Nginx默认会在响应头中暴露版本号,可通过配置禁用:
- 在
http、server或location块中添加:
server_tokens off; - 该指令仅影响
Server响应头(如从nginx/1.24.0变为nginx),若需彻底移除,需重新编译Nginx并打补丁,或使用第三方模块(如headers-more-nginx-module)。 - 注意:此设置不改变错误页中的Server字段,4xx/5xx页面仍可能含版本信息,建议自定义错误页并去除相关标识。
过滤后端返回的敏感响应头
后端应用常主动注入技术标识头,Nginx可在代理响应阶段清除它们:
- 使用 proxy_hide_header 指令屏蔽特定头字段,例如:
proxy_hide_header X-Powered-By;
proxy_hide_header X-AspNet-Version;
proxy_hide_header X-Runtime;
proxy_hide_header X-Generator; - 若需添加统一标识(如仅显示
Server: MyApp),可用 proxy_set_header 配合 more_set_headers(需启用headers-more模块)实现可控输出。 - 注意:
proxy_hide_header对Set-Cookie、Content-Length等关键头无效,也不影响被重写的头(如由后端动态生成的Location)。
统一响应头与内容安全策略
隐藏技术栈只是起点,配合其他响应头可进一步降低攻击面:
- 设置 Strict-Transport-Security 强制HTTPS,防止降级攻击;
- 添加 X-Content-Type-Options: nosniff 阻止MIME类型嗅探;
- 配置 X-Frame-Options 或 Content-Security-Policy 防止点击劫持;
- 避免在错误响应中暴露堆栈、路径、数据库结构等调试信息——这需后端配合关闭调试模式,Nginx无法代劳。
验证与持续维护
配置生效后必须验证,不能只信配置文件:
- 用 curl -I https://your-domain.com 检查响应头是否已清理干净;
- 访问不同路径(如API接口、静态资源、错误页)分别测试,部分头可能只在特定路由中出现;
- 定期复查:后端框架升级、中间件新增、新接口上线都可能引入新的标识头,需同步更新Nginx过滤规则;
- 将关键头过滤规则纳入CI/CD检查项或配置审计流程,避免人工遗漏。


