





要让Nginx支持全站HTTP/2,必须先启用有效HTTPS,因主流移动端浏览器仅在TLS下支持HTTP/2;配置需在listen指令中合并ssl和http2参数,如listen 443 ssl http2,并确保TLS 1.2+、证书有效、会话缓存与Brotli压缩等优化到位。
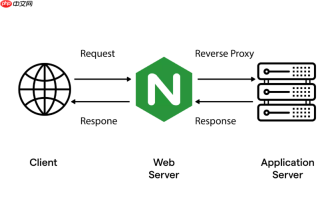
要让Nginx支持全站HTTP/2,核心前提是启用HTTPS,因为现代浏览器(包括所有主流移动端浏览器)仅在TLS连接下支持HTTP/2。配置本身不复杂,但需注意证书、协议协商和常见兼容性细节。
前提:必须使用有效HTTPS
HTTP/2在Chrome、Safari、Firefox等移动端浏览器中不支持明文HTTP/2(即h2c)。必须部署有效的TLS证书(推荐Let’s Encrypt免费证书),并确保域名解析正常、SSL证书链完整。
- 用Certbot自动申请并续期证书(如:
certbot --nginx -d example.com) - 检查证书是否被信任:访问
https://example.com,地址栏应显示锁形图标,无“不安全”提示 - 避免使用自签名或过期证书,否则HTTP/2不会启用
Nginx配置启用HTTP/2
在server块的listen指令中显式添加http2参数,并保留ssl:
server {
    listen 443 ssl http2;
    server_name example.com;
<pre class="brush:php;toolbar:false;">ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

# 推荐启用TLS 1.2+,禁用老旧协议
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers off;  # 让客户端选更优加密套件
}
⚠️ 注意:不要写成 listen 443 ssl; listen 443 http2; —— 必须合并为一条带http2的listen指令,否则无效。
验证HTTP/2是否生效
部署后重启Nginx(sudo nginx -t && sudo systemctl reload nginx),再通过以下方式确认:
- Chrome开发者工具 → Network标签 → 刷新页面 → 查看任意请求的
Protocol列,显示h2即成功 - 命令行检测:
curl -I --http2 https://example.com,返回头中含HTTP/2 200 - 在线工具如 KeyCDN HTTP/2 Test 输入域名一键检测
配合优化提升移动端加载体验
HTTP/2本身能减少队头阻塞、支持服务端推送(已弃用)和多路复用,但要真正加快移动端首屏速度,还需配套设置:
-
开启TCP快速打开(TFO):内核级优化,在
/etc/sysctl.conf中加net.ipv4.tcp_fastopen = 3并生效 -
调整TLS会话缓存:减少握手开销,添加
ssl_session_cache shared:SSL:10m; ssl_session_timeout 10m; - 启用Brotli压缩(优于Gzip):尤其对HTML/JS/CSS文本资源效果明显,需编译Nginx时加入brotli模块
-
合理设置HTTP缓存头:如
Cache-Control: public, max-age=31536000用于静态资源,减少重复请求
不复杂但容易忽略:HTTP/2不是银弹,它依赖HTTPS稳定性和客户端支持;只要证书有效、listen配置正确、TLS版本合规,移动端用户就能自动享受多路复用与头部压缩带来的加载提速。


