





Nginx通过server块按域名匹配+upstream定义后端集群实现基于域名的反向代理;upstream统一管理负载均衡(weight、健康检查、keepalive),server块用server_name匹配域名并proxy_pass转发,HTTPS需配置证书及协议一致性。
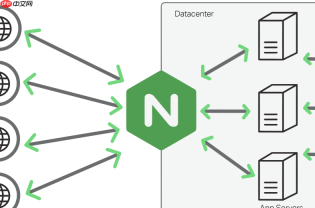
通过 Nginx 的 server 块匹配域名 + upstream 定义后端集群,即可实现基于域名的反向代理转发。核心在于将不同域名请求路由到对应 upstream,而非硬编码 IP 或端口。
配置 upstream 模块定义后端服务组
在 http 块中统一声明 upstream,便于复用和管理:
upstream api_backend {
    server 192.168.1.10:8080 weight=3;
    server 192.168.1.11:8080 max_fails=2 fail_timeout=30s;
    keepalive 32;
}
<p>upstream web_backend {
server 192.168.1.20:3000;
server 192.168.1.21:3000 backup;
}</p>- weight 控制负载权重,适合性能不均的节点
- max_fails / fail_timeout 启用被动健康检查,自动摘除异常节点
- keepalive 复用连接,减少后端握手开销(需配合 proxy_http_version 1.1 和 Connection header)
用 server 块按 host 匹配域名并转发
每个 server 块监听 80/443 端口,用 server_name 精确或通配匹配域名:
server {
    listen 80;
    server_name api.example.com;
    location / {
        proxy_pass http://api_backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
<p>server {
listen 80;
server_name www.example.com *.example.com;
location / {
proxy_pass <a href="https://www.php.cn/link/ae77ae50016d01f6c9d504e8194b9615">https://www.php.cn/link/ae77ae50016d01f6c9d504e8194b9615</a>;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
}</p>- server_name 支持精确匹配、通配符(*.example.com)、正则(~^www\d+\.example\.com$)
- proxy_pass 后不带 URI 路径(如 /api/),否则会截断原始 location 路径
- 务必设置 Host header,避免后端依赖原始 host 判断租户或路由
HTTPS 场景下补充 SSL 配置
若启用 HTTPS,需在 server 块中加载证书,并保持 proxy_pass 协议与后端一致:
server {
    listen 443 ssl http2;
    server_name api.example.com;
    ssl_certificate /etc/nginx/ssl/api.example.com.pem;
    ssl_certificate_key /etc/nginx/ssl/api.example.com.key;
<pre class="brush:php;toolbar:false;">location / {
    proxy_pass https://api_backend;  # 后端也走 HTTPS 时用 https://
    proxy_ssl_verify off;           # 自签名证书可临时关闭校验(生产慎用)
    proxy_set_header Host $host;
    ...
}
}
- 后端若为 HTTP,proxy_pass 仍写
http://;Nginx 作为 TLS 终结点解密后再以明文转发 -
proxy_ssl_verify on 时需配置
proxy_ssl_trusted_certificate指向可信 CA 证书 - HTTP/2 支持需 OpenSSL ≥ 1.0.2 且编译时启用 http_v2 模块
验证与常见问题排查
配置完成后重载 Nginx 并测试路由是否生效:
- 执行
nginx -t检查语法,再nginx -s reload - 用
curl -H "Host: api.example.com" http://127.0.0.1模拟 Host 头测试匹配逻辑 - 查看
error.log中 upstream 连接失败提示,确认后端地址可达、端口开放 - 若返回 502,重点检查 upstream 中 server 地址是否拼写错误、端口是否被防火墙拦截


