





ngx_resolver_t 是 Nginx 内置的异步 DNS 解析器,通过自管理 UDP socket、超时重传和回调机制实现非阻塞解析,支撑 upstream、proxy_pass 等动态域名解析需求。
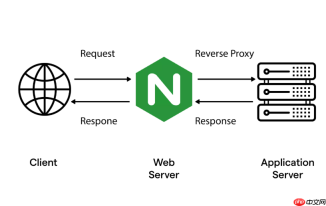
ngx_resolver_t 是什么
ngx_resolver_t 是 Nginx 内部实现的异步 DNS 解析器,不依赖系统阻塞式 gethostbyname 或 getaddrinfo,而是通过自管理 UDP socket + 超时重传 + 回调机制完成非阻塞解析。它被 upstream 模块、proxy_pass 域名、resolver 指令等场景直接调用,是 Nginx 实现动态服务发现和域名代理的关键基础设施。
初始化与 resolver 配置解析
Nginx 在解析配置阶段遇到 resolver 指令(如 resolver 8.8.8.8 valid=30s;)时,会调用 ngx_resolver_create() 创建一个 ngx_resolver_t 实例。该函数分配共享内存池(用于缓存)、初始化红黑树(按 name + type 索引查询节点)、启动定时器管理器,并为每个 nameserver 创建独立的 UDP 连接(ngx_resolver_connection_t)。nameserver 地址支持 IPv4/IPv6 混合配置,Nginx 会自动选择可用地址族发起查询。
一次 DNS 查询的完整生命周期
当模块(如 upstream)需要解析域名时,调用 ngx_resolve_start() 获取或复用一个 ngx_resolver_ctx_t 上下文,再调用 ngx_resolve_name() 提交查询:
- 构造 DNS 查询包:按 RFC 1035 封装标准 Query 段,设置唯一 transaction ID、RD=1、随机化 QNAME 大小写(缓解缓存投毒)
- 选择 nameserver:轮询可用 server,跳过已标记为“不可达”的连接(基于连续超时次数判断)
- 发送 UDP 包:使用
sendto()非阻塞发出,不等待响应;同时将上下文插入 resolver 的 pending 队列,并注册超时事件(默认 30s,可由 valid 参数调整) - 等待响应:收到 UDP 包后,Nginx 的 event loop 触发
ngx_resolver_resend_handler(),校验 ID、QNAME 和 RCODE,解析 Answer/Authority/Additional 段,提取 A/AAAA 记录并写入缓存 - 回调通知:若上下文设置了
handler函数(如ngx_http_upstream_resolve_handler),则执行回调,传递解析结果或错误码
缓存、超时与容错机制
ngx_resolver_t 自带 TTL 感知缓存,每条记录在共享内存中保存 valid 时间(来自 SOA 或 record 的 TTL,取最小值),过期后自动失效。缓存项支持并发读取,写入时加锁保护。当 nameserver 无响应时,Nginx 不立即失败,而是:
- 对同一 query,在超时前最多重试 5 次(可配
resolver_timeout和重试策略) - 切换至下一个 nameserver 继续尝试,避免单点故障
- 若全部 server 均失败,返回 NGX_ERROR 并触发用户回调,由上层决定是否降级或报错
- 后台定时器持续扫描 pending 请求与缓存项,清理超时/过期数据,防止内存泄漏
调试与常见陷阱
排查 resolver 问题需关注几个关键点:
- 检查
error_log中是否出现"no resolver defined"(未配 resolver 指令却用了域名)或"resolver timeout"(网络不通或防火墙拦截 UDP 53) - 确认 nameserver 支持递归查询(如 8.8.8.8 可以,某些内网 DNS 只做转发需额外配置)
- 避免在 worker 进程 reload 时频繁创建/销毁 resolver 实例——应全局复用,否则导致 fd 泄漏和内存碎片
- 注意
valid设置过短会导致高频重查,过长则无法及时感知后端 IP 变更;建议结合业务 SLA 折中设置(如 60s~300s)


