





nginx 不具备内置熔断机制和传统 eventloop,其“熔断”实为基于事件驱动架构的被动防御性保护,通过 limit_conn、limit_req、超时控制及非法请求拦截等配置实现快速拒绝,属静态策略而非动态反馈式熔断。
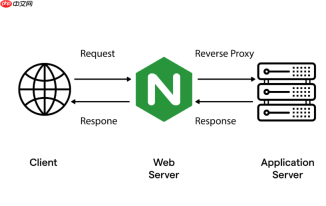
Nginx 本身不内置“熔断”机制(如 Hystrix 或 Sentinel 那样的服务级熔断),它也没有传统意义上的 EventLoop(像 Node.js 或 Nginx 的第三方模块如 ngx_http_lua_module 中的 cosocket 才有类 EventLoop 模型)。但你提到的“EventLoop 处理客户端非法请求的熔断逻辑”,实际指向的是 Nginx 在高并发或恶意请求场景下,通过其事件驱动架构 + 内置限流/连接控制机制实现的**被动防御性保护**,而非主动熔断。
核心机制:Nginx 的事件驱动模型与连接管理
Nginx 使用 epoll(Linux)、kqueue(BSD)等高效 I/O 多路复用机制,每个 worker 进程单线程循环处理就绪事件(accept、read、write、timeout)。它没有“熔断开关”,但可通过以下配置在事件层面快速拒绝非法请求,达到类似熔断的效果:
-
限制连接数:用
limit_conn控制单 IP 或 zone 的并发连接数,超限直接返回 503(Connection refused); -
限制请求速率:用
limit_req基于漏桶算法限制单位时间请求数,burst + nodelay 可缓冲突发,reject 超限请求; -
关闭异常连接:通过
client_header_timeout、client_body_timeout、keepalive_timeout等快速中断慢速攻击(如 Slowloris); -
拒绝非法协议行为:例如设置
underscores_in_headers off、ignore_invalid_headers on,配合4xx错误页屏蔽畸形请求。
如何模拟“熔断”效果:基于请求特征动态拦截
纯 Nginx 配置无法根据实时错误率(如 5xx 占比 > 30%)自动触发熔断,但可结合以下方式逼近该行为:
-
利用日志 + 外部监控闭环:用
log_format记录状态码、IP、URI;配合 Prometheus + nginx-vts-exporter 或自研脚本统计异常请求率,触发外部工具(如 fail2ban 或自定义控制器)动态写入deny规则到geo/map指令中,再 reload 或使用 run-time map(需 OpenResty); -
OpenResty 增强方案:在
access_by_lua_block中维护共享字典(shared dict)计数器,对特定 URI/IP 实时统计失败次数,超阈值则ngx.exit(503)并标记黑名单,实现真正的运行时熔断逻辑; -
upstream 层面的“服务级熔断”:若后端是微服务,可在
upstream块中配置max_fails=3 fail_timeout=30s,连续失败后临时摘除节点——这属于健康检查范畴,接近熔断语义。
典型非法请求场景与应对配置示例
针对常见攻击模式,Nginx 可在事件分发阶段快速拦截:
-
HTTP 请求头过大/非法:
client_header_buffer_size 1k;+large_client_header_buffers 4 4k;+client_max_body_size 1m;,超限返回 400; -
高频扫描 / 暴力探测:
limit_req zone=scanners burst=5 nodelay;针对/admin.php、/wp-login.php等路径单独限流; -
恶意 User-Agent 或空 Host:
if ($http_user_agent ~* (sqlmap|nikto|wget)) { return 403; }(慎用 if,建议改用map+error_page更安全); -
伪造来源或无 Referer 的敏感接口调用:用
valid_referers none blocked server_names;配合if ($invalid_referer) { return 403; }。
本质上,Nginx 的“熔断”是静态策略 + 快速拒绝的组合,依赖管理员预判风险并配置合理阈值。真需要动态反馈式熔断,应交由上游网关(如 Kong、APISIX)或应用层 SDK 完成,Nginx 更适合作为第一道轻量、可靠的流量过滤网关。


