






可通过Nginx的map指令动态设置Access-Control-Allow-Origin响应头,实现基于IP段的API跨域白名单控制:先用map匹配可信IP段生成$cors_origin变量,再在location中条件添加跨域头,同时配合allow/deny限制访问并启用real_ip模块确保IP准确。
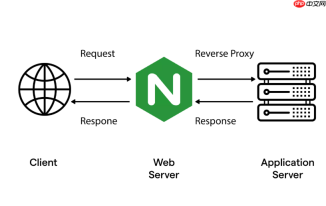
可以通过 Nginx 的 map 指令结合 allow/deny 或自定义请求头方式,实现基于 IP 段的 API 跨域白名单控制。核心思路是:先识别请求来源 IP 是否在允许的网段内,再动态设置跨域响应头(如 Access-Control-Allow-Origin),而非简单放行或拦截整个请求。
使用 map 指令映射可信 IP 段并生成 Origin 值
Nginx 本身不支持在 add_header 中直接做条件判断,但 map 可以根据客户端 IP 动态生成变量,这是实现“有条件跨域”的关键。
在 http 块中定义:
map $remote_addr $cors_origin {
    default "";
    ~^192\.168\.1\.\d+$ "https://admin.example.com";
    ~^10\.0\.0\.\d+$ "https://internal-app.example.com";
    172.16.0.5 "https://trusted-tool.example.com";
    2001:db8::1 "https://ipv6-app.example.com";
}
说明:
-
$remote_addr是真实客户端 IP(注意:若前端有代理,需用real_ip模块还原) - 正则匹配支持 CIDR 风格的简写(如
~^192\.168\.1\.\d+$匹配192.168.1.0/24) - 匹配成功时,
$cors_origin被设为指定域名;不匹配则为空字符串
在 location 中动态添加跨域响应头
在 API 对应的 location 块中,利用该变量控制响应头:
location /api/ {
    # 允许预检请求通过
    if ($request_method = 'OPTIONS') {
        add_header Access-Control-Allow-Origin $cors_origin;
        add_header Access-Control-Allow-Methods "GET, POST, OPTIONS, PUT, DELETE";
        add_header Access-Control-Allow-Headers "DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization";
        add_header Access-Control-Max-Age 1728000;
        add_header Access-Control-Allow-Credentials "true";
        add_header Content-Length 0;
        add_header Content-Type text/plain;
        return 204;
    }
<pre class="brush:php;toolbar:false;"># 实际请求也带上 Origin 头(仅当白名单命中)
add_header Access-Control-Allow-Origin $cors_origin;
add_header Access-Control-Allow-Credentials "true";

# 后端代理或本地处理
proxy_pass http://backend;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
}
注意:
- 不要在
if外部对所有请求都加Access-Control-Allow-Origin: *,否则会与带凭据(credentials)冲突 -
Access-Control-Allow-Origin不能为*且同时设Access-Control-Allow-Credentials: true,所以必须用具体域名 - 预检请求(OPTIONS)必须返回 204,且响应头要完整,否则浏览器会拒绝后续请求
补充安全措施:限制非白名单 IP 的跨域请求
仅靠响应头发控制不够,建议叠加访问控制,防止恶意构造 Origin 头绕过:
- 在
location内添加 IP 限制(可选):deny all;allow 192.168.1.0/24;allow 10.0.0.0/8;allow 172.16.0.5;allow ::1;allow 2001:db8::1; - 若需保留其他 IP 访问 API(如监控、运维),但禁止其跨域,则不设
Access-Control-Allow-Origin,浏览器自然拦截前端调用,后端接口仍可用 - 启用
real_ip模块确保$remote_addr准确(尤其在有 CDN 或 LB 时):set_real_ip_from 10.0.0.0/8;real_ip_header X-Forwarded-For;
验证与调试技巧
上线前务必测试不同来源的请求行为:
- 用
curl -H "Origin: https://attacker.com" -I https://yoursite.com/api/test检查是否无Access-Control-Allow-Origin头 - 从白名单 IP 发起请求,确认响应头含对应
Access-Control-Allow-Origin且值正确 - 检查浏览器控制台——跨域失败时看是 “CORS header missing” 还是 “origin not allowed”,定位是配置遗漏还是匹配逻辑问题
- 开启 Nginx error log 的 debug 级别(临时),观察
map变量是否按预期赋值
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!


