





nginx实现多业务流量聚合与一键分发的核心是统一入口、动态路由和可配置策略:通过单server块+map预解析host映射upstream,配合include热更新、灰度参数识别及路径重写,实现快速分发;同时强化日志标记、请求透传与per-service安全隔离。
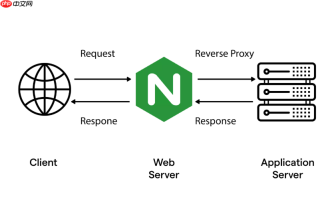
用 Nginx 实现多业务线的流量聚合与一键分发,核心在于合理设计 upstream、location 路由规则和变量控制,而非依赖外部组件。关键不是“聚合”本身(Nginx 本质是反向代理,不存储流量),而是统一入口 + 动态路由 + 可配置分发策略。
统一入口:用 server 块收拢所有业务流量
所有业务线(如 app1.example.com、pay.example.com、api-v2.example.com)都解析到同一台 Nginx 服务器的公网 IP,通过 Host 头或路径前缀区分业务。不推荐为每个业务单独配 server 块——维护成本高、无法实现跨业务策略复用。
建议做法:
- 只保留一个 server 块监听 80/443,用 map 指令预解析 Host 或 URI,映射到对应 upstream 名称或后端地址变量;
- 例如:map $host $backend_upstream { app1.example.com app1_backend; pay.example.com pay_backend; default default_backend; };
- 后续 proxy_pass 直接引用 $backend_upstream,实现“一个配置响应多个域名”。
动态分发:用变量 + map + rewrite 实现一键切换
“一键分发”本质是快速变更路由目标。避免每次改 upstream 或 location 就 reload,应把分发逻辑抽离为可热更新的变量。
常用组合方式:
- 用 include 指令加载外部配置文件(如 /etc/nginx/conf.d/routes.conf),该文件只含 map 和 upstream 定义,修改后执行 nginx -s reload 即可生效;
- 对灰度场景,用 $arg_env 或 $cookie_env识别请求携带的环境标识(如 ?env=staging),配合 map 切换 upstream;
- 需要路径重写时(如 /order → /v3/order),用 rewrite ^/order(.*)$ /v3/order$1 break; 配合 proxy_pass http://upstream;,注意 break 与 last 的语义区别。
聚合可观测性:统一日志 + 请求标记
多业务共用入口后,需确保每条日志能准确归属业务线并支持快速下钻。
关键配置项:
- 在 log_format 中加入 $host、$upstream_addr、$request_id,便于关联后端与追踪单次请求;
- 用 proxy_set_header X-Service-Name $backend_upstream; 将路由结果透传给后端,方便业务侧打点;
- 对重要业务(如支付),可额外 add_header X-Routed-By "nginx-core";,用于前端或监控系统识别流量是否经过该层。
安全与隔离:基础防护不因聚合而妥协
聚合不等于混同。不同业务线仍需独立的安全策略:
- 用 location 匹配路径前缀(如 location ^~ /admin/)+ satisfy any + allow/deny 控制访问权限;
- 对 API 类业务,用 limit_req zone=api burst=10 nodelay 限制突发流量,zone 按 $host 或 $backend_upstream 定义,实现 per-service 限流;
- 敏感业务(如财务后台)强制 https + HSTS,并在 server 块中 return 301 https://$host$request_uri;,不与普通业务混用 listen 443 ssl。


