一、故障现象
SUSE Linux Enterprise Server 11 SP3 系统中,普通用户无法修改密码,但root用户可以正常修改。错误日志如下:
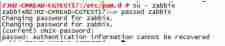
系统日志显示:
Jun 16 11:35:47 ZJHZ-CMREAD-CGTEST17 passwd[16285]: password change failed, pam error 21 - account=bcwap, uid=3954, by=3954
Jun 16 11:36:29 ZJHZ-CMREAD-CGTEST17 su: (to zabbix) zabbix on /dev/pts/2
Jun 16 11:36:37 ZJHZ-CMREAD-CGTEST17 passwd[16712]: User zabbix: Authentication information cannot be recovered
Jun 16 11:36:37 ZJHZ-CMREAD-CGTEST17 passwd[16712]: password change failed, pam error 21 - account=zabbix, uid=6606, by=6606
二、故障分析
初步怀疑原因如下:
-
/etc/passwd和/etc/shadow文件权限问题:与其他正常主机对比后排除。 -
passwd命令权限或文件被修改:同类主机对比后排除。 - 动态链接库异常:使用
ldd命令检查,所有链接库文件均正常,且版本一致。root用户可正常修改密码,此可能性较小。 - 新建用户测试:新建用户也无法修改密码,排除用户配置文件问题。
- PAM 配置文件问题:日志中
pam error 21提示,可能性最大。common-auth、common-password、common-account、common-session、su、sshd等文件均可能存在问题。第三方安全加固软件可能修改了common-auth和common-password文件。
联系SUSE原厂技术支持寻求帮助。

三、故障解决
SUSE原厂工程师的排查步骤:
- 检查PAM配置文件,未发现明显问题。注释部分规则后问题依旧。
- 使用
strace命令跟踪passwd命令执行过程:strace -o /tmp/pw.log -ft su - testuser -c "passwd"
日志分析未发现异常。
- 再次检查
common-password文件:将所有规则还原至初始设置后,问题解决。common-password文件加固后和初始配置对比如下:
加固后:
auth required pam_unix2.so nullok
account required pam_unix2.so
session required pam_unix2.so
password required pam_pwcheck.so nullok
password required pam_unix2.so nullok use_first_pass use_authtok
password required pam_unix.so remember=5 use_authtok md5 shadow
password required pam_cracklib.so min=disabled,12,8,6,5 max=40 passphrase=3 match=4 similar=deny random=42 enforce=everyone retry=3
初始值:
password required pam_pwcheck.so nullok cracklib
password required pam_unix2.so nullok use_authtok
四、总结
问题最终得到解决。SUSE工程师建议:common-auth、common-password、common-account、common-session 四个文件应分别只包含与其对应策略相关的配置(auth, password, account, session)。安全加固厂商将auth和session相关配置写入common-password文件导致配置混乱,某些模块重复加载。